API的安全问题很少出在“代码有没有漏洞”上,更多出在授权边界没有被执行上。一个接口如果没有频率限制,脚本可以无限拉取数据;一个Token签发后没有绑定来源和有效期,泄露后可以被无限期复用;一个查询接口的参数可以被遍历,攻击者就能逐条读走不属于自己的记录。这些都不是传统WAF规则能拦住的,因为请求本身在语法上完全合法。
Akamai《2026年API安全现状调研报告》的数据给出了这个问题的规模:亚太地区81%的企业在过去12个月内遭遇过API安全事件,其中针对AI/LLM相关API的攻击占比达到43%,已成为首要攻击类型;每起事件的平均经济损失超过100万美元。中国市场63%的受访企业发生过API安全事件,但仅有27%部署了专用API安全方案,远低于WAF的80%覆盖率。约20%的从业者能清晰盘点API资产,大量影子API处于失管状态。
API攻击的增长不是“DDoS换个目标”那么简单。它要求防御方在边缘完成三件传统抗D设备不做的事:按身份而不是按IP做限流、识别令牌层面的滥用而不是只拦流量、在协议握手阶段就把自动化工具剥出来。下面拆解三条最常见的攻击路径和对应的工程配置。
Token滥用:限流维度必须离开IP,落到身份和配额上
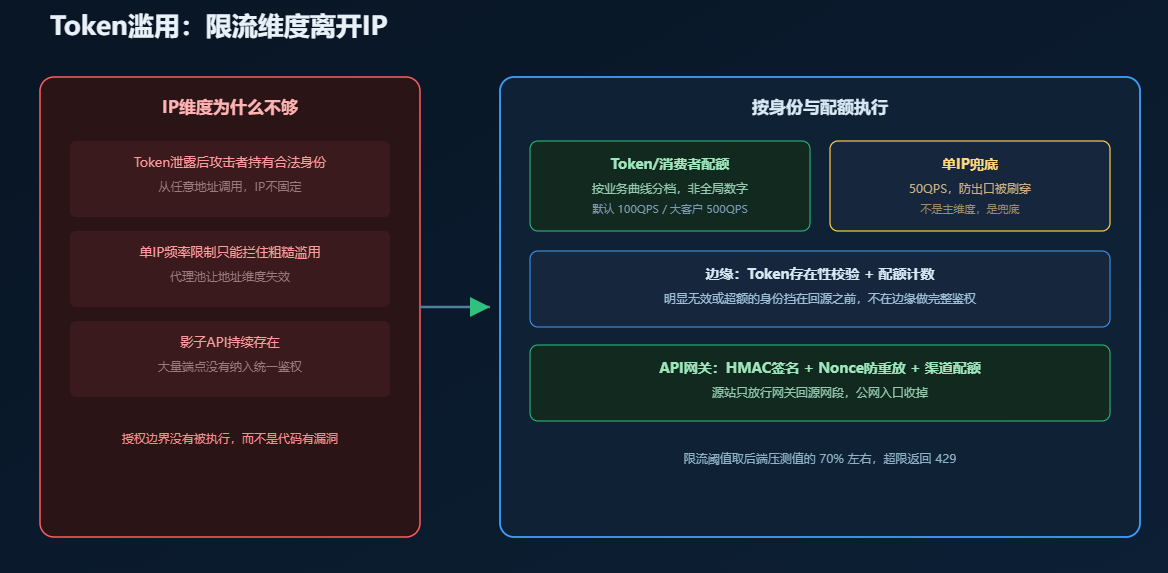
API的访问凭证——Token、API Key、AppSecret——一旦泄露,攻击者拿到的就是“合法身份”。此时按IP限流几乎没有意义:攻击者可以从任意地址使用同一个Token,单IP频率限制只能拦住最粗糙的滥用方式。
正确的限流维度是身份与配额。每个Token或消费者账号配置独立的QPS上限,按业务历史调用曲线分档设定,而不是对所有调用方用一个全局数字。阿里云API网关的实践中,默认渠道配额100 QPS,大客户单独配到500 QPS,同时保留单IP维度50 QPS的兜底规则,防止某个渠道的出口IP被刷穿。突发超过配额直接返回429,不打穿源站。限流阈值应当取后端压测值的70%左右,不要卡在极限上。
比限流更前置的问题是鉴权发生在哪里。如果鉴权逻辑散落在各个微服务里,重复实现且无法统一限流,影子API就会持续存在。API网关的价值在于把所有入口收敛到一层:HMAC-SHA256签名校验防篡改,X-Ca-Nonce防重放,然后按渠道配额限流,源站只放行网关回源IP。对于没有条件部署完整API网关的业务,边缘防护层至少应当承担Token存在性校验和配额计数——不在边缘做完整鉴权,但把明显无效或超额的身份挡在回源之前。
代理池低频CC:判定依据从“地址是谁”切换到“终端是不是真的”
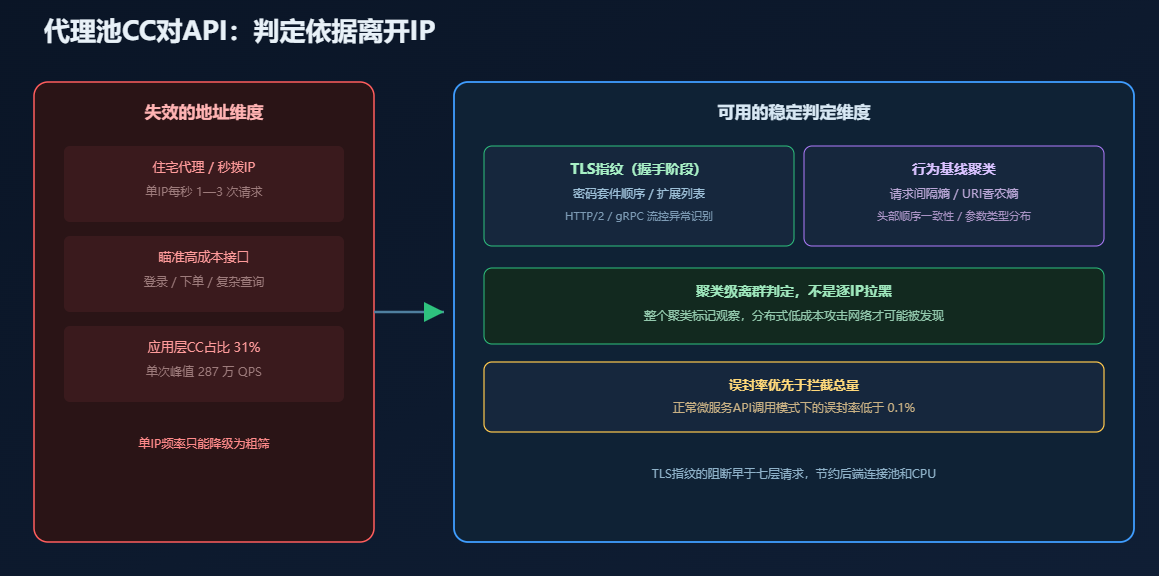
API场景的CC攻击早已不是“单IP高频打接口”。攻击者租用住宅代理池或秒拨IP,每个IP每秒只发1—3个请求,完全落在正常用户区间,整体并发却足以耗尽数据库连接池。中国信通院的数据显示,应用层CC攻击占全部网络攻击的比例已从2023年的17%上升到2026年初的31%,单次攻击峰值达到287万QPS。攻击者不再盲目扫站,而是精准锁定消耗CPU或数据库资源最大的接口——登录、下单、复杂查询、短信下发。
单IP频率在这种结构下只能降级为粗筛。可用的稳定判定维度在传输层和客户端层。TLS握手阶段的ClientHello指纹暴露了客户端使用的TLS库和密码套件顺序,真实浏览器与自动化脚本存在结构性差异,且提取不需要解密流量。坚果盾高防IP在边缘节点部署了HTTP/2协议分析和gRPC流量识别模块,能够在握手阶段识别异常模式,例如TLS指纹与声明客户端不匹配、流控窗口重置异常,这类阻断早于七层请求,节约后端计算资源。
行为基线是第二层。坚果盾的七层清洗引擎为每个来源构建多维向量——请求间隔的变化熵、URI访问的香农熵、头部顺序一致性、参数值类型分布——送入无监督聚类在线学习,动态划分正常群和异常群。当某一聚类的离群度超过动态阈值时,整个聚类被标记观察,而不是逐个IP拉黑,这样分布式低成本攻击网络才可能被发现。公开数据中,AI行为识别在正常微服务API调用模式下的误封率低于0.1%。
敏感数据爬取与参数遍历:接口分级是限流策略的前提
API爬取和CC的区别在于目的:CC要的是“打瘫”,爬取要的是“把数据一点一点搬走”。参数遍历(/user?id=1 → /user?id=2)在单请求层面完全合法,没有高频特征,唯一的异常信号是访问序列的连续性和接口的资源敏感度。
防御这类行为,第一步不是加规则,而是给接口分级。静态/轻量接口主要依赖CDN缓存,源站限流阈值可以设得极高;动态/中量级接口(搜索、列表)设中等阈值;敏感/重量级接口(登录、支付、短信、用户详情)阈值必须极低,并强制二次验证或签名校验。分级完成之后,限流和挑战策略按接口独立配置,而不是一个全局数字覆盖所有API。
第二步是行为序列校验。正常用户访问深层API之前通常有前置页面加载;脚本直接调用接口时缺乏这个上下文。页面引用链校验和请求间隔方差分析可以在不依赖IP的情况下识别自动化特征。对于必须保持无感的业务接口,挑战以异步或内联方式注入,真实客户端静默通过,不阻塞主请求;对于明显异常的会话,才升级到显性验证。
源站收敛:API安全的最后一道闸门与第一前提
无论边缘的鉴权、限流和行为判定做得多细,如果API源站仍然可以被公网直接调用,攻击者通过历史DNS、子域名或端口扫描找到源站地址,绕过所有边缘控制直接打接口,前面的工程投入全部失效。
接入高防CDN的API业务,源站只放行CDN回源IP段;使用API网关的业务,源站安全组只放行网关回源网段。白名单的顺序是先ACCEPT回源IP到业务端口,再DROP其余所有来源。配置完成后从非白名单IP直连源站API端口,应当全部超时或被拒绝。这一步是API安全体系的乘法项,不是加法项。
对于同时存在HTTP API和TCP私有协议的混合业务,域名形式的API走高防CDN边缘,gRPC或私有端口的服务走高防IP端口转发,两套回源IP段同时写入源站白名单,按目的端口做二维匹配。
常见问题
API限流应该按IP还是按Token?
两者都要,但优先级不同。Token或消费者身份是主维度,因为Token滥用和代理池攻击都可以绕开IP维度;IP限流作为兜底,防止某个出口地址被批量利用。只做IP限流等于把授权边界的执行权交给了一个可以被轮换的地址。
TLS指纹会影响API的正常调用吗?
正常客户端不受影响。指纹提取发生在握手阶段,不增加请求路径上的往返。使用非主流TLS库的客户端可能被标记为“需要进一步审查”,但不直接阻断——这是把误杀成本放在拦截之前的设计选择。对于确实使用定制TLS的合法客户端,通过白名单或观察期调参解决。
API网关和边缘防护CDN是什么关系?
互补关系。API网关负责身份鉴权、签名校验、配额限流和路由,处理的是“这个请求有没有资格进来”;边缘防护负责DDoS清洗、TLS指纹识别、行为基线判定和源站隐藏,处理的是“这个流量本身可不可信”。网关通常部署在源站侧或VPC内,边缘防护在它之前把攻击流量剥掉,网关只面对经过粗筛的请求。
影子API怎么排查?
从流量侧反向盘点。边缘或网关的访问日志按Host和路径聚合,找出没有在文档中登记但仍有稳定调用的端点。这一步通常能暴露出测试环境遗留接口、旧版本API和未下线的内部工具。Akamai的报告指出仅约20%的从业者能清晰盘点API资产,影子API是Token滥用和爬取最常见的入口。