2026年的DDoS数据如果只看总量,会得出一个过于简单的结论:“攻击变多了”。Cloudflare第三季度缓解了1820万次网络层攻击,同比增长208%。NETSCOUT上半年观测到914万次攻击,日均攻击数比去年同期高出近四分之一。但总量增长掩盖了一个更关键的转变:攻击正在同时向“更碎”和“更重”两个方向分裂,而这两种形态要求的是两套不同的防御逻辑。
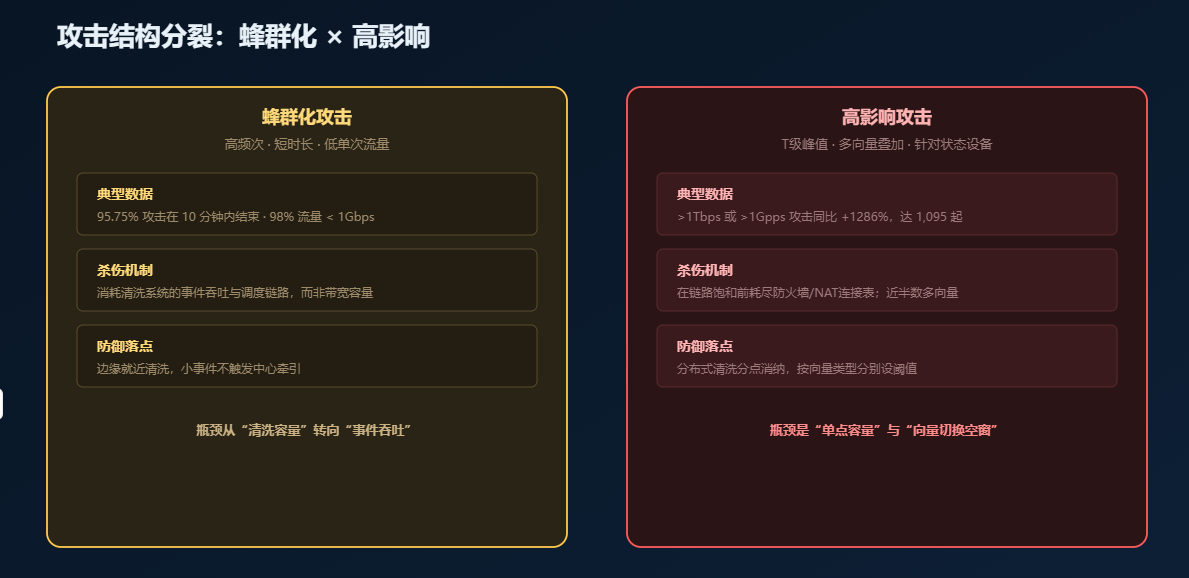
一端是蜂群化攻击:单次流量不大、持续时间极短,但频次极高。Q3超过95%的攻击在10分钟内结束,98%的流量低于1Gbps,典型的booter服务特征——“打一下就走,换一个目标再来”。另一端是高影响攻击:超过1Tbps或1Gpps的事件同比暴增1286%,从2025年上半年的79起跳到2026年上半年的1095起,而且大量攻击的重点不是打满带宽,而是在链路饱和之前先耗尽防火墙、负载均衡和NAT设备的状态表。Aisuru僵尸网络创下的31.4Tbps记录只持续了约35秒,3.7Tbps攻击也以“地毯式轰炸”分散压向数百个目标IP。
这两种攻击形态并存,意味着防御体系不能只针对其中一端做优化。本文不重复“攻击在涨”的结论,而是拆解这个分裂结构对清洗架构、判定逻辑和源站收敛分别意味着什么。
蜂群化攻击:清洗架构的瓶颈从“容量”转向“事件吞吐”
蜂群化攻击的杀伤力不在单次峰值,而在事件的并发密度。攻击者用booter平台同时向多个目标发起短促脉冲,每个攻击本身可能只有几Gbps、几分钟,但防御侧需要为每一次事件完成探测、牵引、清洗、回注的完整链路。当攻击事件以每分钟数百次的密度涌来时,清洗系统的事件处理吞吐——而不是清洗带宽——首先成为瓶颈。
传统高防架构的调度逻辑是为“大流量持续攻击”设计的:检测到攻击后把流量牵引到中心清洗节点,清洗完再回注。这套流程在单次T级攻击面前是有效的,但在蜂群场景下,频繁的牵引和回注本身就会引入抖动,甚至出现攻击已经结束而流量还在清洗路径上的错配。更麻烦的是,booter攻击常以“探测-停止-再探测”的节奏进行,攻击者根据目标响应时间判断防御是否生效,然后调整下一次脉冲的强度。
蜂群化对清洗架构的要求因此变成:清洗必须在边缘就近完成,而不是每次都把流量拉到中心节点。坚果盾高防CDN的四层架构——全局调度、边缘接入、分布式清洗、回源管控——在这个场景下的价值不是“单点防御峰值最高”,而是任何一次短促脉冲都能在离用户最近的边缘节点被消化,不需要触发中心级的牵引流程。边缘节点自带粗筛和清洗能力,微小的booter脉冲在本地就被吸收,只有真正需要大容量消纳的流量才进入骨干清洗层。这样,事件吞吐和清洗容量被解耦:大量小事件在边缘处理,少数大事件在中心处理,两条路径互不挤占。
高影响攻击:多向量叠加让“单协议清洗”出现结构性空窗
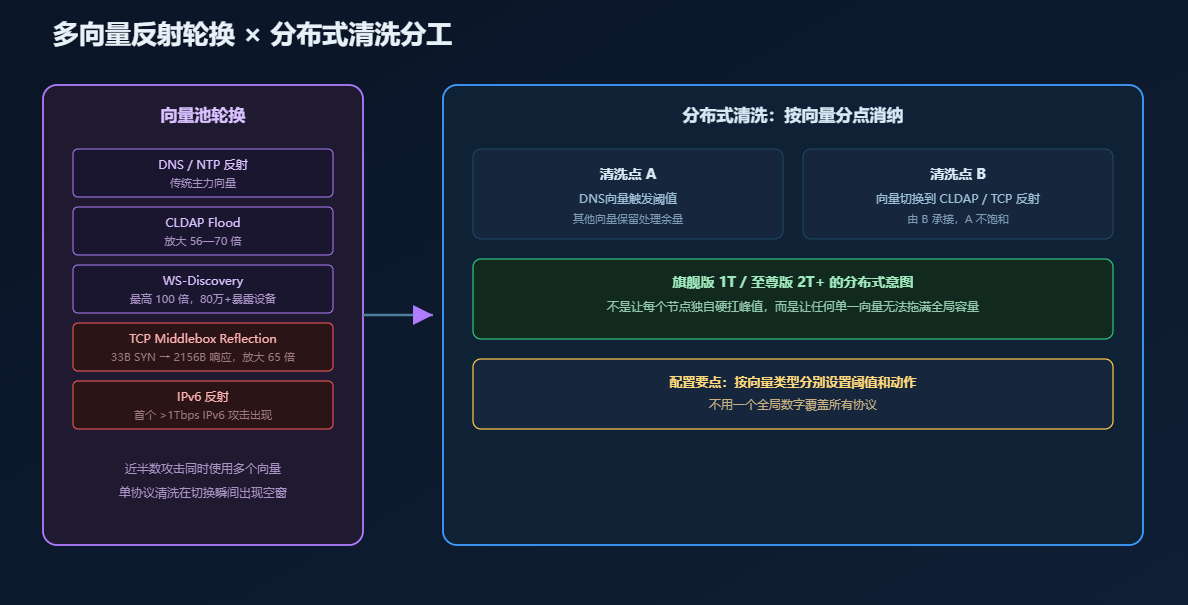
高影响攻击的增长不只是数字变大。NETSCOUT的报告明确指出,近半数攻击同时使用多个向量,把流量型、协议型和应用层手段放进同一次行动中。攻击者在一次战役内轮换反射向量,从DNS切到CLDAP,再切到WS-Discovery或TCP Middlebox反射,单一协议的清洗策略在向量切换的瞬间就会出现覆盖空窗。
反射向量池本身也在迁移。CLDAP的放大倍数仍在56—70倍量级,WS-Discovery对暴露在公网的IP摄像头和NVR可实现最高100倍放大,而Akamai在2026年记录了首例在野TCP Middlebox Reflection攻击——一个33字节的SYN包触发2156字节响应,放大65倍,攻击峰值达到11Gbps和150万pps。这意味着反射面不再局限于UDP服务,清洗策略必须同时覆盖TCP中间盒的异常响应行为。IPv6侧也出现了首个超过1Tbps的攻击,IPv6攻击的主动缓解量同比增长超过300%。
多向量叠加的工程含义很直接:任何单一向量都不应该有能力把全部清洗容量拖入饱和。分布式清洗中心按向量类型分别设置阈值和动作,而不是用一个全局数字覆盖所有协议。当一个向量在某个清洗点触发阈值时,其他节点仍然保留对其他向量的处理余量。旗舰版1T、至尊版2T+的保底设计意图不是让每个节点独自硬扛2T,而是通过分布式架构避免单点成为向量切换的牺牲品。
秒拨IP与低频CC:判定依据必须离开地址维度
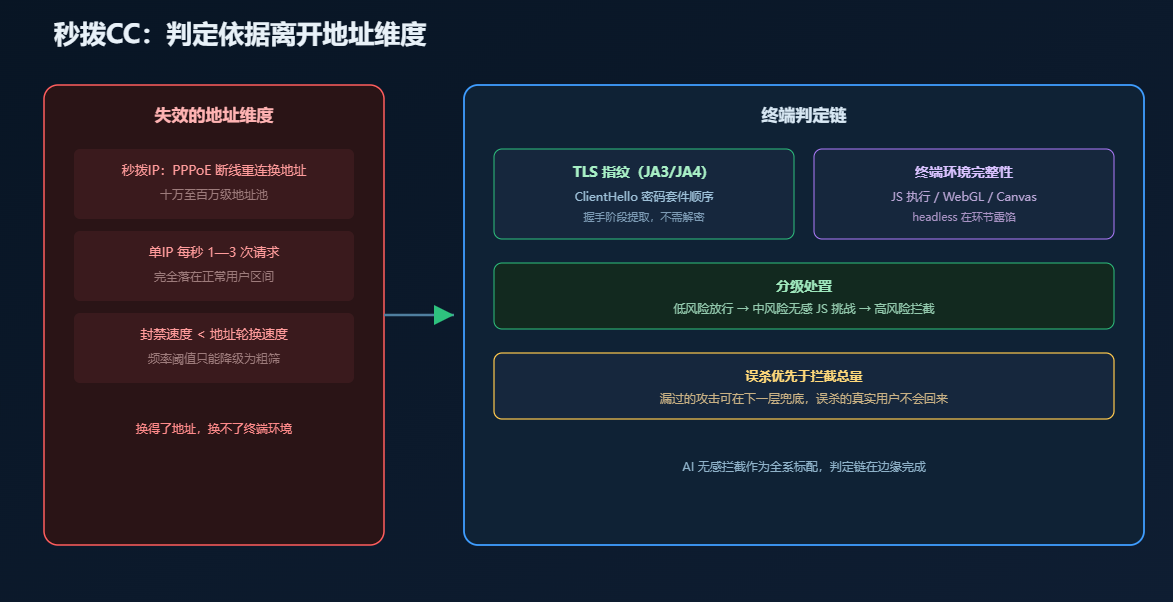
蜂群化攻击的另一面是应用层CC的分散化。秒拨IP利用住宅宽带PPPoE断线重连换地址,每个IP只发少量请求,单IP频率完全可以落在正常用户区间。攻击者不需要让任何一个IP“看起来像攻击”,只需要让每个IP看起来像低频正常用户,而地址池的轮换速度超过任何基于IP的封禁生效速度。
频率阈值在这种结构下只能降级为粗筛:拦住那些连伪装都懒得做的低水平流量,把干净流量和可疑流量初步分开。真正的判定必须切换到“发出请求的终端是不是真的浏览器”。TLS握手阶段的ClientHello指纹(JA3/JA4)暴露了客户端使用的TLS库和密码套件顺序,真实浏览器与自动化工具存在结构性差异,且提取不需要解密流量。客户端环境完整性——JavaScript执行能力、WebGL渲染特征、Canvas指纹——是第二层防线。秒拨IP可以无限更换地址,但更换不了终端环境指纹。
处置节奏比判定维度更影响误杀率。低风险直接放行,中风险触发无感JS挑战,真实浏览器静默通过、页面不弹验证码,高风险才进入限速或阻断。对于电商秒杀和金融交易这类误杀成本极高的场景,宁可让少量攻击流量在判定层漏过,也不让一个真实用户被拦在交易之外。坚果盾高防CDN将这套AI无感拦截作为全系标配,而不是高配专属,原因正在于此:低频CC的对抗胜负不取决于清洗带宽的大小,而取决于判定链是否足够早、足够细地介入。
源站收敛:分裂结构下唯一不能妥协的前提
无论防御侧是针对蜂群化做边缘事件吞吐优化,还是针对高影响攻击做多向量分布式清洗,如果源站IP仍然可以被公网直连,攻击者通过历史DNS、子域名、证书透明度日志或端口扫描找到源站,直接绕过清洗层发起打击,前面所有工程投入都会被旁路。
接入高防CDN的网站,源站防火墙只放行CDN回源IP段;使用高防IP的端口业务,源站只接受高防节点回源。白名单的配置顺序必须是先ACCEPT回源IP到业务端口,再DROP其余所有来源。顺序反了,回源流量在到达放行规则之前就被丢弃,业务会瞬间全部超时。配置完成后从非白名单IP直连源站端口,应当全部超时或被拒绝。这一步与边缘判定和分布式清洗是乘法关系,不是加法关系。
常见问题
蜂群化攻击单次流量不大,为什么还需要高防?
单次流量小不等于整体压力小。蜂群化攻击的杀伤力来自事件密度:每分钟数百次短促脉冲会让清洗系统的调度和牵引流程持续过载,源站也可能在反复的流量抖动中耗尽连接资源。边缘就近清洗的价值在于把大量小事件在本地消化,避免每一次脉冲都触发中心级的牵引和回注。
多向量混合攻击下,按协议分别配置清洗策略有必要吗?
有必要。多向量攻击的意图之一就是用向量切换制造单协议清洗的空窗。按向量类型分别设置阈值和动作,配合分布式清洗的分点消纳,可以确保一个向量触发阈值时,其他向量仍然保留处理余量,不会被一次切换拖入全局饱和。
秒拨IP一直换地址,封IP还有意义吗?
单独封IP对秒拨池的压制有限,但IP维度并非无用。IP的ASN归属、IDC属性、代理标签仍然是有效加权信号。正确用法是把IP画像与TLS指纹、终端环境完整性组合成判定条件,而不是按IP频率直接封禁。优先封聚合段加短超时,比逐个封IP更有效,也更容易回滚。
T级攻击频次在涨,高防CDN的保底要买到多少?
保底数字应当匹配业务的历史攻击峰值和行业对抗强度,而不是直接对标全球最大攻击记录。分布式清洗的逻辑是让攻击流量分散到多个清洗点,单点不成为瓶颈。对于大多数业务,100G到300G的独享保底配合分布式架构和弹性扩展,覆盖能力远高于“单点硬扛某个峰值”的思路。先通过测试确认实际清洗链路的表现,再决定档位。