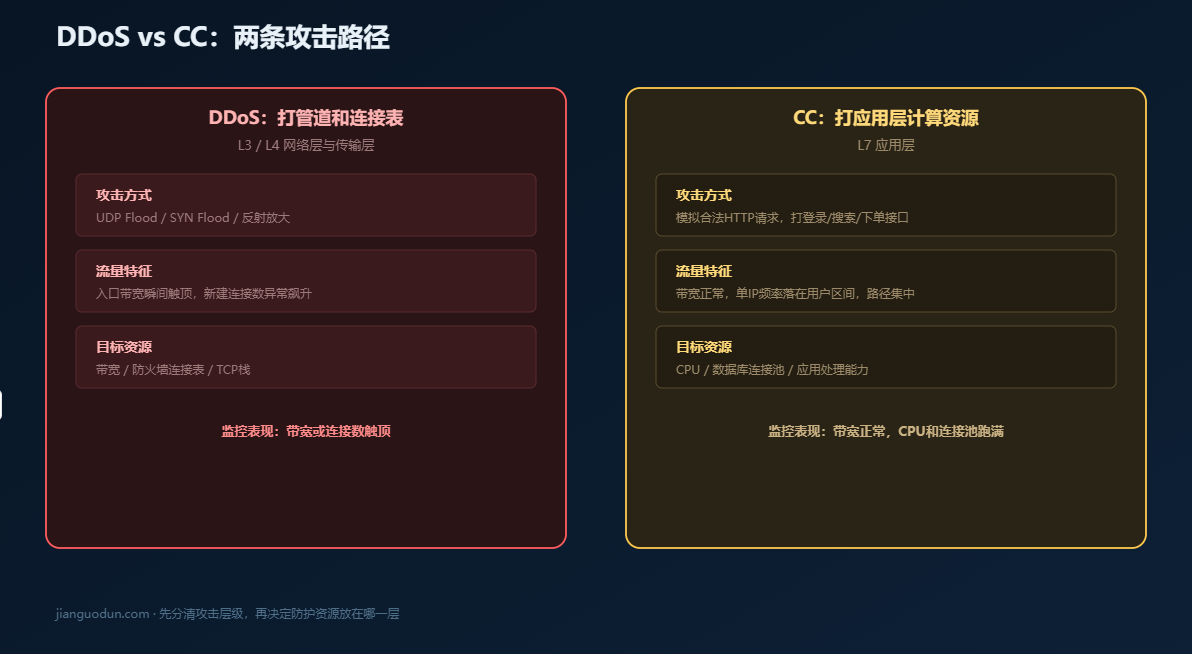
网站打不开的时候,运维第一反应通常是“被打了”。但“被打”本身不构成处置依据。带宽被塞满和CPU被跑满,在监控面板上都表现为“网站不可用”,处置路径却完全不同。DDoS打的是管道和连接表,CC打的是应用层的计算资源。分清是哪一种,再决定把防护资源放在哪一层,比急着买一个高防产品更先决。
DDoS与CC:同一个结果,两条完全不同的攻击路径
DDoS的攻击目标在L3/L4。攻击者控制僵尸网络向目标发送海量伪造报文——UDP Flood、SYN Flood、DNS/NTP反射放大——目的是占满带宽或耗尽防火墙、负载均衡的连接表。特征是流量大、协议层特征明显,监控上表现为入口带宽瞬间触顶或新建连接数异常飙升。
CC攻击的目标在L7。攻击流量在协议层面完全合法,每个请求都是一个格式正确的HTTP GET或POST,区别在于行为模式。攻击者用代理池或秒拨IP,让每个源IP的请求频率落在正常用户区间,整体并发却足以让数据库连接池和CPU跑满。特征是流量不大、请求路径集中、单IP频率看似正常。
一个网站同时被两种攻击打是常态。先DDoS把带宽塞满,等清洗设备把流量型攻击过滤掉之后,CC流量才露出来。所以防御体系不能只配一层。
L3/L4清洗:靠分散消纳,不靠单点硬扛
流量型DDoS的工程解法不是“买一个更大的清洗设备顶在源站前面”,而是把攻击流量分散到多个清洗点分别消化。Anycast加BGP的作用就在这里:同一个高防IP在多地宣告,攻击流量物理上被路由到最近的清洗节点,原本想打一个点,结果打到了几十个入口。
边缘节点先做粗筛。协议不合规的报文、源IP落在信誉黑名单里的流量、包速率或连接速率明显异常的连接,在进入中心清洗之前就被丢弃。真正的大流量才牵引到骨干清洗中心做逐包检测和指纹匹配。SYN Flood用SYN Cookie代源站完成握手验证,虚假源IP在第三步永远不会返回ACK,连接不会消耗源站任何资源。
这一步的配置含义很直接:源站前面不需要再挂一台独立抗D设备。清洗在边缘和骨干完成,源站只接收清洗后的干净流量。如果源站仍然保留公网直连,攻击者绕过清洗层直接打源站,前面的分布式清洗全部白费。
L7 CC判定:从“这个IP发了多少次”切换到“终端是不是真的”
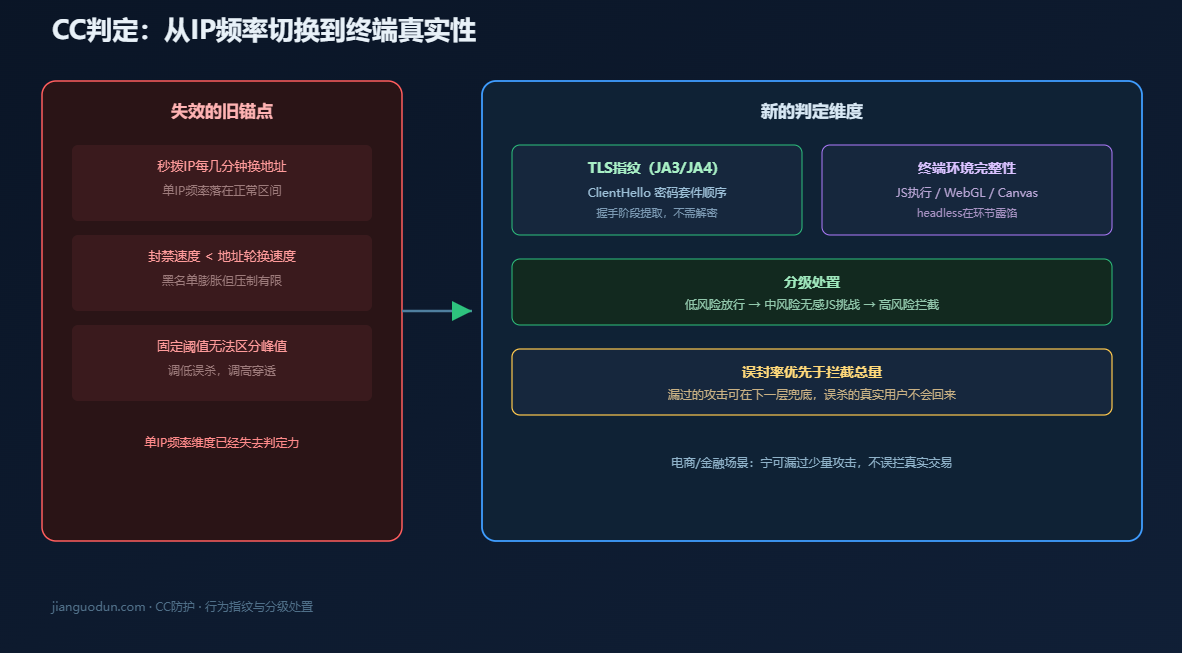
CC防护的失效,绝大多数时候不是清洗能力不够,而是判定依据选错了。单IP频率阈值在秒拨IP面前没有意义:攻击者控制每个IP每秒只发1—3个请求,完全落在正常用户区间,地址池轮换速度又超过封禁生效速度。
可用的稳定维度不在IP层。TLS握手阶段的ClientHello指纹(JA3/JA4)暴露了客户端使用的TLS库和密码套件顺序,真实浏览器与自动化脚本存在结构性差异,且提取不需要解密流量。客户端环境完整性——JavaScript执行能力、WebGL渲染特征、Canvas指纹——是第二层。headless浏览器和脚本工具会在某个环节露馅,真实浏览器在这些被动特征上表现稳定。
处置节奏比判定维度更影响误杀率。低风险直接放行,中风险触发无感JS挑战(真实浏览器静默通过,页面不弹验证码),高风险才进入限速或阻断。对于电商秒杀、金融交易这类误杀成本极高的场景,宁可让少量攻击流量在判定层漏过,也不让一个真实用户被拦在交易之外。
源站收敛:白名单的顺序错了,业务会瞬间全挂
无论清洗层做得多深,如果源站IP仍然可以被公网直连,攻击者通过历史DNS、子域名、证书日志或端口扫描找到源站,直接绕过防护层打源站,前面所有工程投入都会被旁路。
源站防火墙的配置逻辑是默认拒绝,仅放行清洗回源IP段。操作顺序必须是:先添加ACCEPT规则放行回源IP到业务端口,再添加DROP规则拒绝其余所有来源。顺序反了,回源流量还没到达放行规则就被DROP,业务瞬间全部超时。规则生效后从非白名单IP直连源站端口,应当全部超时或被拒绝。
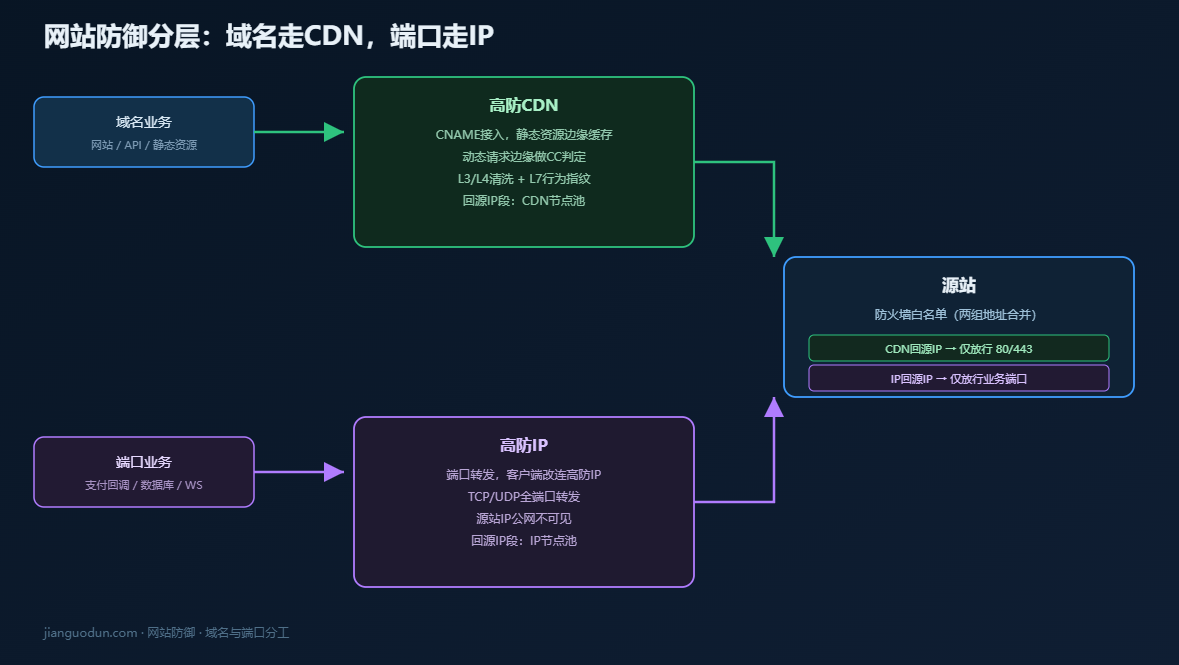
接入高防CDN的网站,源站只放行CDN回源IP段;使用高防IP的端口业务,源站只接受高防节点回源。两者混合部署时,两套回源IP段需要同时写入白名单,按目的端口做二维匹配——CDN回源IP只放行80/443,高防IP回源IP只放行业务端口,不做全端口放行。
网站防御的接入选择:域名走CDN,端口走IP
网站的核心业务通常是HTTP/HTTPS域名,高防CDN是默认起点。CNAME指向调度域名,静态资源在边缘命中缓存不产生回源,动态请求在边缘完成CC判定和初步过滤,清洗后的流量才回源。缓存和清洗共享同一套边缘节点,不需要在CDN外面再挂一层独立清洗设备。
如果网站同时存在非HTTP主链路——支付回调的TCP端口、实时通信的WebSocket独立端口、数据库对外端口——这些业务走高防IP的端口转发。客户端连接地址改为高防IP加端口,源站IP不出现在任何客户端配置中。
两者的分工依据是客户端连接的目标形态,不是业务部门怎么划分产品线。域名可解析的走CDN,IP加端口写死的走IP。同一条业务线两边同时存在是常态,不需要二选一。
常见问题
网站被打,先上高防CDN还是先查源站?
先查源站有没有公网直连入口。如果源站IP已经通过历史DNS或子域名暴露,攻击者可以绕过任何清洗层直连源站。先收敛源站访问路径,再接入高防CDN,否则防护层形同虚设。
CC攻击的流量不大,为什么网站还是挂了?
CC打的是应用层资源,不是带宽。每个请求看起来合法,但集中打登录、搜索、下单这类消耗数据库查询的接口,CPU和连接池会被耗尽。带宽监控可能完全正常,网站却无法响应。判定依据要看请求路径分布、静态资源拉取比例和终端环境特征,而不是只看流量大小。
高防CDN能防DDoS和CC两种攻击吗?
可以。L3/L4的流量型攻击在边缘和分布式清洗中心消纳,L7的CC攻击在边缘通过行为指纹和终端环境判定拦截。两者共享同一套边缘节点,不需要分开采购两套清洗设备。但前提是源站只接受清洗回源IP段,公网直连被彻底阻断。