2026年上半年的DDoS数据里有一个容易被误读的信号:攻击总量在涨,但涨的方式变了。NETSCOUT ATLAS在半年内观测到9,146,021次DDoS攻击,日均攻击数比2025年同期高出近四分之一。Cloudflare同期处理的网络层攻击中,1Tbps以上的事件显著增加,4月单月请求量峰值达到6.46万亿次。Akamai的观测则指向另一个维度:金融行业的攻击持续时间同比上升738%,EMEA地区更是达到1,033%。
但总量和增幅不是最值得关注的部分。真正改变防御决策的,是攻击的结构:NETSCOUT报告里近一半攻击同时使用多个向量,把流量型、协议型和应用层手段放进同一次行动;超过1Tbps或1Gpps的“高影响”攻击同比增长1286%,从2025年上半年的79起跳到2026年上半年的1,095起。这些数字指向同一个判断:攻击者不再单纯比谁带宽大,而是在比交付质量——用向量轮换绕过单协议防御,用住宅代理和秒拨IP把CC拆成低频分布式请求,用包速率而非带宽去压垮有状态设备。防御侧如果仍然按“堆清洗带宽”的思路配置,会在上述三条路径上同时漏防。
第一条变化:多向量混合让单协议清洗失去锚点
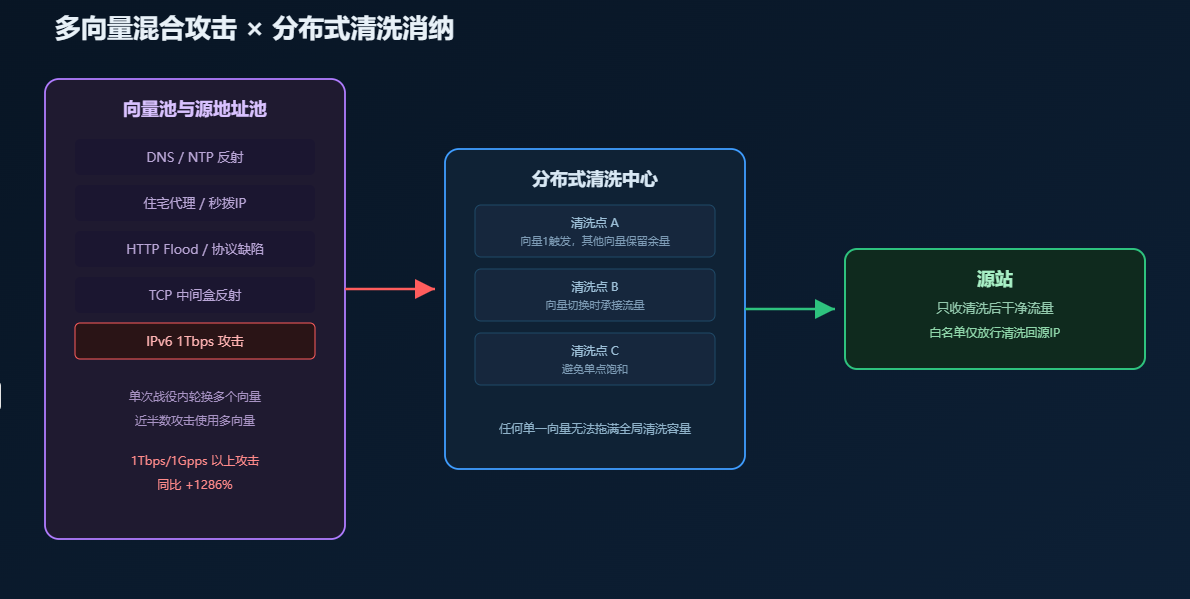
过去一次DDoS往往以单一向量为主:SYN Flood就是SYN Flood,UDP反射就是UDP反射,清洗设备针对一个特征做压制即可。2026年的攻击形态已经变成同一次战役内频繁切换向量。Cloudflare的报告明确指出,攻击者在同一次事件中结合网络层与应用层手段,并在事件过程中持续切换向量,以增加防御系统的协调压力。StormWall的统计则显示多向量攻击同比增加38%,僵尸网络驱动的攻击增加116%。
反射放大的向量池也在迁移。DNS和NTP仍然是主力,但住宅代理网络正在成为更棘手的源地址来源。NETSCOUT的ASERT团队通过将住宅代理网络追踪与DDoS遥测数据结合,识别出参与攻击的住宅代理来源,这意味着攻击流量可能源自更难与真实消费者区分的IP地址。与此同时,IPv6侧出现了首个超过1Tbps的攻击,IPv6攻击的主动缓解量同比增长超过300%。向量池的扩大和源地址质量的提升,让基于单一协议特征的清洗策略在向量切换的瞬间就会出现覆盖空窗。
防御多向量混合,靠的不是在清洗设备里多配几条特征规则,而是分布式清洗加就近消纳。攻击流量被分散到多个边缘节点和清洗中心分别消化,单个向量在一个节点触发阈值时,其他节点仍然保留对其他向量的处理余量。高防CDN的四层架构——全局调度、边缘接入、分布式清洗、回源管控——在这个场景下的价值不是“单点防御峰值最高”,而是任何单一向量都无法把全部清洗容量拖入饱和。
第二条变化:秒拨IP把CC从“高频明显”做成“低频隐形”
应用层攻击的占比在持续走高。Cloudflare的数据显示HTTP Flood仍然是攻击API和在线服务的主要手法,并且越来越多地与网络层攻击组合出现。但真正让传统CC防护失效的,不是HTTPS Flood的数量,而是它的分布式形态。
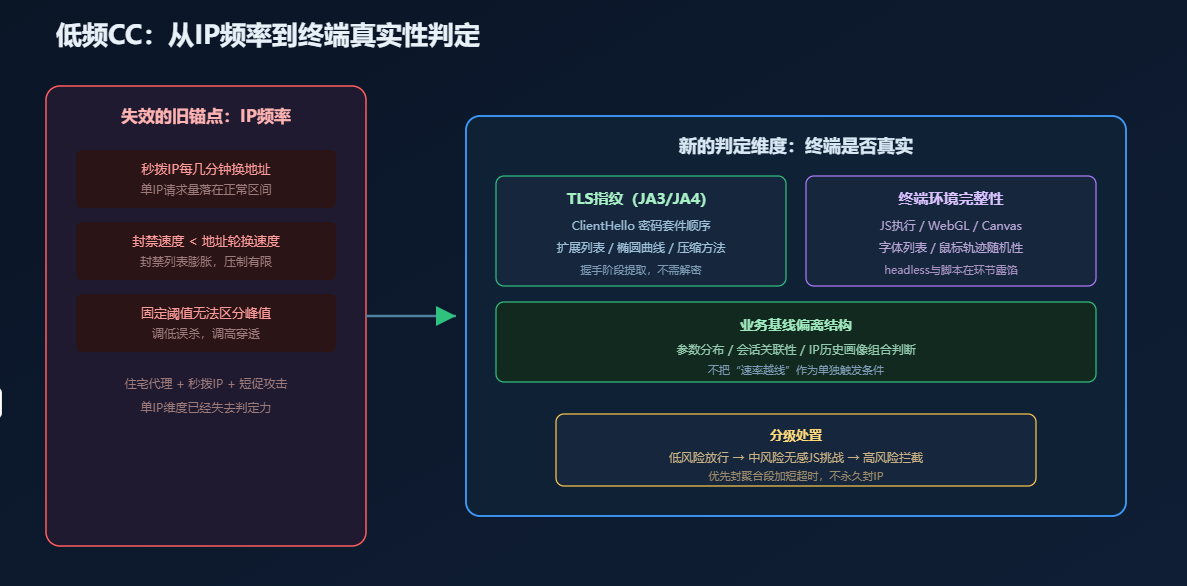
秒拨IP利用住宅宽带PPPoE断线重连换地址,一个账号一天能拿到成百上千个地址,这些IP归属地真实、信誉分高,多数IP信誉库不会把它标成恶意。攻击者控制每个IP只发少量请求,单IP频率完全可以落在正常用户区间。一台运行自动化脚本的机器每几分钟换一个公网IP,单IP限速在地址层就失去了锚点。NETSCOUT的观察印证了这一点:持续一分钟或更短的攻击比重自2023年下半年以来大约翻倍,雇佣式DDoS平台正在缩短攻击链路,而住宅代理供应链为这类短促低频攻击提供了源源不断的源地址。
对抗低频CC,判定依据必须从“这个IP发了多少次请求”切换到“发出请求的终端是不是真的浏览器”。可用的稳定维度包括:TLS握手阶段的ClientHello指纹(JA3/JA4),真实浏览器与自动化工具在密码套件顺序、扩展列表上存在系统性差异,且提取不需要解密流量;客户端环境完整性,包括JavaScript执行能力、WebGL渲染特征、Canvas指纹和字体列表,headless浏览器和脚本工具会在某个环节露馅;以及业务基线偏离的结构,而不是偏离的幅度——攻击流量在参数分布、会话关联性和IP历史画像上与正常峰值有系统性差异,单纯速率越线无法区分两者。
处置节奏同样重要。AI行为识别的工作流是先学习业务正常流量建立基线,实时推理输出风险分数,再按低、中、高分级处置:低风险直接放行,中风险触发无感JS挑战,高风险才拦截。对秒拨IP场景,优先封聚合段加短超时,比逐个封IP更有效,也更容易回滚。低频CC防护的第一原则始终是误杀成本高于漏放成本:漏过的请求可以在下一层被人机校验兜底,误杀的真实交易不会回来。
第三条变化:包速率型攻击瞄准有状态基础设施
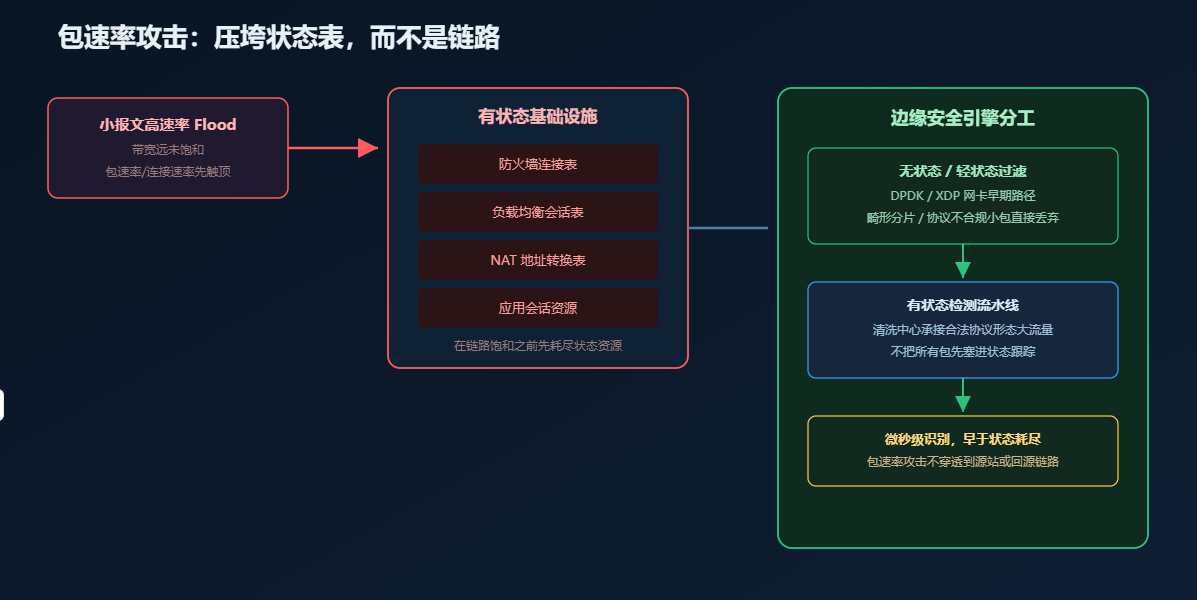
1Tbps以上的攻击在涨,但更隐蔽的压力来自包速率、连接速率和查询速率。NETSCOUT的报告明确指出,当前许多大规模攻击的重点不是把网络链路打满,而是在链路饱和之前先耗尽防火墙、负载均衡、NAT设备和应用基础设施的连接表。一个小报文高速率的UDP Flood可以在带宽远未触顶时就让状态设备耗尽会话资源。
这类攻击对清洗架构提出的要求与带宽型攻击不同。带宽型攻击需要大容量清洗池分散流量;包速率型攻击需要在更靠近入口的位置做无状态或轻状态过滤,避免每一个小包都进入有状态检测流水线。这正是边缘安全引擎成为高防CDN技术演进方向的原因:DPDK/XDP把数据包处理从内核协议栈下沉到用户态或网卡驱动早期路径,Anycast将流量就近牵引到边缘节点,在攻击流量进入中心清洗之前完成第一层粗筛。中国电信的云堤抗D实践也指向同一方向,提出“近源治理”——能在上游解决攻击,就不把攻击流量带到客户链路。
对使用高防CDN或高防IP的业务来说,这一变化的配置含义是:不要把全部希望寄托在清洗中心的“大带宽”上。边缘节点需要承担包速率型攻击的第一层过滤,把明显畸形、分片异常、协议不合规的小包在进入状态设备之前丢弃;清洗中心负责消纳仍然具有合法协议形态的大流量。两层分工清晰之后,包速率攻击不会轻易穿透到源站或回源链路。
防御侧的三个工程动作
第一个动作,把边缘从“缓存层”升级为“判定层”。高防CDN的边缘节点不应只负责静态资源缓存和初步过滤,TLS指纹提取、设备环境完整性校验、业务基线推理这些低频CC的核心判定动作,都应当在边缘完成。攻击流量在离用户最近的位置被削掉,不需要全部涌到中心清洗节点再处理;判定结果可以就近反馈到调度层,让承压节点快速分流。
第二个动作,用分布式清洗应对向量轮换,而不是用单点大容量硬扛。多向量混合攻击的工程解法不是“清洗峰值足够高”,而是让任何一个向量都无法在单点形成饱和。高防CDN的分布式清洗中心把攻击流量分散到多个清洗点,旗舰版1T、至尊版2T+的保底设计意图不是让每个节点独自硬扛2T,而是通过分布式架构避免单点成为新的瓶颈。配置上,清洗策略应当按向量类型分别设置阈值和动作,而不是一个全局数字覆盖所有协议。
第三个动作,源站白名单与回源收敛仍然是防护闭合的前提。无论边缘判定和分布式清洗做得多深,如果源站仍然可以被绕过CDN或高防IP直连,攻击者通过历史DNS、子域名或端口扫描找到源站,前面所有工程投入在攻击面前都会被旁路。接入高防CDN之后,源站防火墙只放行CDN回源IP段;使用高防IP时,源站只接受高防节点回源IP,客户端连接地址替换为高防IP加端口。这一步与边缘判定是乘法关系,不是加法关系。
选型判断:2026年该看什么指标
如果业务以Web页面、API、小程序接口为主,且已经出现CC或混合攻击迹象,优先评估高防CDN的边缘判定能力——是否支持TLS指纹(JA3/JA4)、行为基线、分级处置,而不是只看DDoS保底数字。应用层攻击在2026年已经成为事件计数上的主体,一个保底很高但CC策略粗放的产品,在实际攻击中造成的业务损失可能超过流量型DDoS。
如果业务主链路是TCP/UDP原生端口——游戏战斗服、直播推流、数据库代理、私有协议——高防IP的端口转发和源站隐藏仍然是唯一完整的接入形态。需要确认的是转发链路上的协议识别深度是否足以应对包速率型攻击和协议时序CC,而不仅仅是“支持全端口转发”。
混合业务按域名和端口分工部署,CDN侧和IP侧的回源IP段同时写入源站白名单,两条链路的监控分开建,避免一条链路的抖动掩盖另一条的真实状态。具体套餐与端口数量的匹配,可通过联系页面获取支持;节点与SLA信息见关于坚果盾。
常见问题
多向量混合攻击下,单买高防IP够不够?
取决于业务协议。如果全部流量是TCP/UDP端口业务,高防IP的清洗和端口转发可以覆盖;如果同时存在Web页面和API,应用层攻击部分需要高防CDN的边缘判定能力。多向量混合攻击的特点正是在网络层和应用层之间切换,只覆盖一层的产品会在切换窗口出现盲区。
秒拨IP每几分钟换一次,封IP还有意义吗?
单独封IP对秒拨池的压制有限,但IP维度并非无用。IP的ASN归属、IDC属性、代理标签和地理集中度仍然是有效加权信号。正确用法是把IP画像与TLS指纹、设备环境、业务基线组合成判定条件,而不是按IP频率直接封禁。优先封聚合段加短超时,避免永久黑名单误伤未来被重新分配给真实用户的地址。
1Tbps以上的攻击增长这么快,高防CDN的保底要买到多少?
保底数字应当匹配业务的历史攻击峰值和行业对抗强度,而不是直接对标全球最大攻击记录。分布式清洗的设计逻辑是让攻击流量分散到多个清洗点,单点不成为瓶颈。对于大多数业务,100G到300G的独享保底配合分布式架构和弹性扩展,覆盖能力远高于“单点硬扛某个峰值”的思路。先通过免费测试确认实际清洗链路的表现,再决定档位,比按报告中的极值选型更可靠。
需要确认多向量混合场景下的边缘判定配置,可通过联系页面获取支持。