对于游戏、移动APP、政企系统、数据库、直播流媒体等非HTTP/HTTPS业务而言,DDoS攻击一直是悬在头顶的达摩克利斯之剑:传统高防CDN仅支持80/443端口的Web业务防护,源站IP一旦泄露就会被攻击者绕过CDN直接打穿源站,TCP/UDP长连接业务无防护手段,端口扫描、暴力破解、协议层攻击屡禁不止,轻则业务卡顿延迟,重则服务器被运营商黑洞、业务全面停摆。
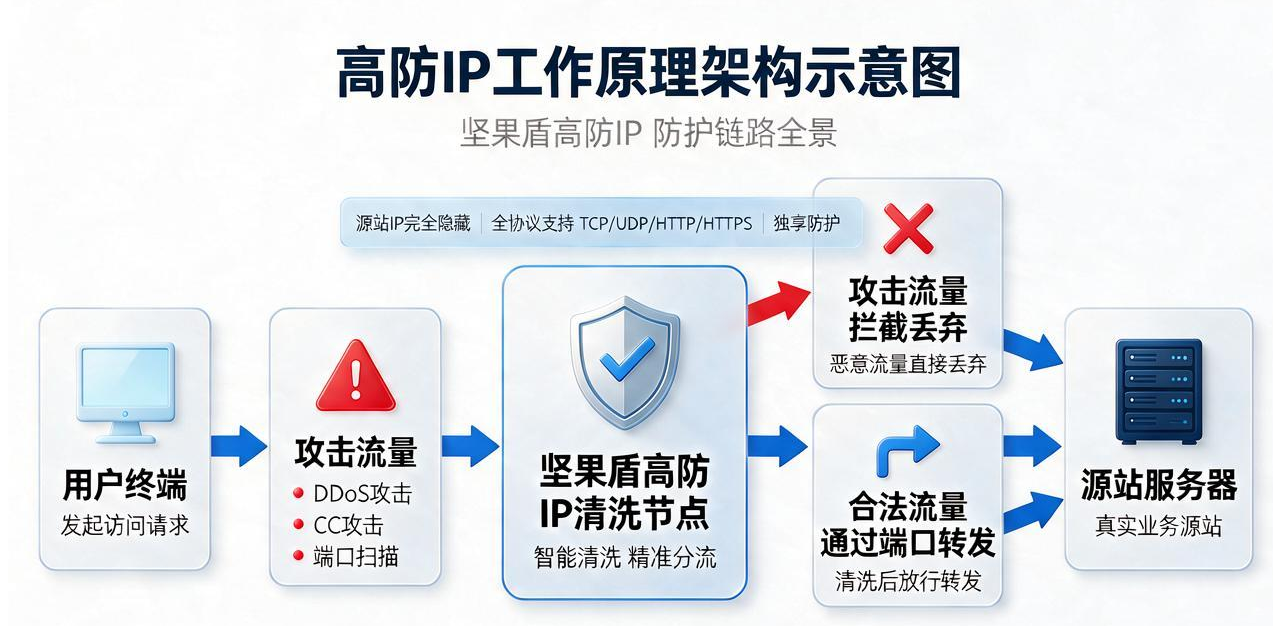
坚果盾高防IP作为独立IP层防护产品,通过端口转发模式实现源站IP完全隐藏,提供100G-2T独享DDoS防护带宽,支持全协议全端口转发,无需修改业务架构即可快速接入,为所有TCP/UDP/HTTP/HTTPS业务提供T级防护能力,从根源解决非Web业务的安全痛点。
一、四大核心能力,重新定义独立IP防护标准
坚果盾高防IP从业务实际防护需求出发,针对传统高防产品超卖严重、源站隐藏不彻底、协议支持不全的行业痛点,打造四大核心能力,兼顾防护效果、接入便捷性与业务稳定性。
1. 独立IP独享防护,资源不共享不超卖
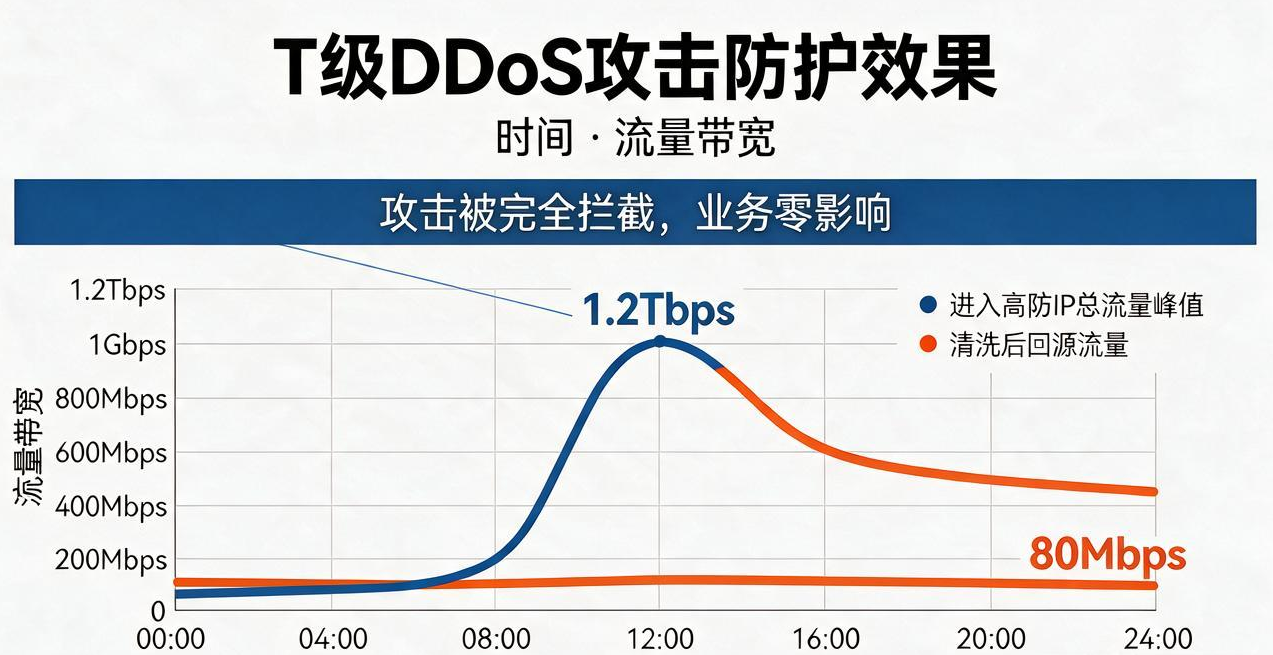
不同于市面上多数共享高防IP资源超卖、高峰期防护能力缩水的问题,坚果盾高防IP采用独立IP独享带宽模式,每个高防IP分配对应档位的专属防护带宽,从基础版100G到超防版2T防护能力全部独享,无其他用户抢占资源,即使遭遇超T级攻击峰值,也能保证防护能力稳定不降级,不会出现“小攻击就黑洞、一到高峰就卡顿”的问题。
同时所有防护节点均采用BGP多线线路,覆盖电信、联通、移动、教育网等主流运营商,全国平均访问延迟低于20ms,不会因为接入防护增加业务延迟,尤其适合对延迟敏感的游戏、实时通信类业务。
2. 灵活端口转发,全协议全场景覆盖
坚果盾高防IP支持自定义端口转发规则,可配置任意TCP/UDP端口的转发映射,覆盖所有业务协议类型:
HTTP/HTTPS Web业务转发,兼容Web类防护需求
TCP协议长连接转发:支持游戏、APP、远程桌面、API接口等TCP业务
UDP协议转发:支持游戏、语音通话、视频直播、流媒体等UDP业务
自定义私有协议转发:适配企业私有协议、工控协议、数据库协议等特殊场景
无需修改业务代码和协议,只需在控制台配置转发规则,即可将业务流量牵引至高防IP进行清洗,接入门槛极低。
3. 源站IP完全隐藏,从根源避免被绕防
接入坚果盾高防IP后,所有用户访问流量全部经过高防IP节点转发,源站服务器无需暴露公网IP,攻击者只能看到高防IP地址,无法获取真实源站IP,从根源上避免攻击者绕过防护直接攻击源站。
同时支持源站白名单配置,仅允许坚果盾清洗节点的IP段访问源站服务器,彻底拦截所有来自非信任IP的扫描、探测和攻击流量,即使攻击者此前获取过源站IP,也无法直接发起攻击。
4. AI无感CC防护,零误封不影响正常用户
针对CC攻击、协议层攻击、暴力破解等应用层攻击,坚果盾高防IP内置自研AI无感拦截引擎,基于百万级攻击样本训练的行为识别模型,无需用户手动配置防护规则,即可自动识别并拦截恶意请求:
支持HTTP/HTTPS CC攻击拦截,精准识别刷接口、恶意爬取等行为
支持TCP/UDP协议层CC攻击防护,拦截游戏封包攻击、SYN洪水、UDP洪水等攻击
智能人机校验,对正常用户无感知,正常用户访问误封率低于0.01%,不会出现验证码弹窗、正常用户被拦截影响体验的问题
支持自定义防护规则,可根据业务特性灵活调整防护策略,适配不同场景的防护需求。
二、四大核心场景适配,覆盖所有非Web业务防护需求
坚果盾高防IP不局限于单一业务类型,针对不同行业的非HTTP业务场景提供定制化防护能力,覆盖绝大多数有高防需求的业务场景。
1. 移动APP/政企系统防护
针对移动APP、政企内部系统、政务服务平台等TCP/UDP长连接业务,坚果盾高防IP提供低延迟转发能力,平均转发延迟低于20ms,不影响APP用户体验;同时完全隐藏源站IP,防止APP被逆向分析后获取源站IP发起针对性攻击,防御DDoS流量攻击、CC封包攻击、恶意刷接口等攻击行为,保障APP服务稳定运行,避免用户大面积掉线、卡顿。
对于政企类业务,支持等保合规所需的访问控制、流量审计能力,满足网络安全等级保护2.0的防护要求,无需额外采购安全设备即可达到合规标准。
2. API/数据库防护
针对API接口、数据库服务、行情推送系统等非HTTP协议核心业务,坚果盾高防IP支持TCP协议全端口转发,可对数据库端口、API接口端口进行专属防护,拦截SQL注入、暴力破解、拖库攻击、恶意刷接口等攻击行为,保障核心业务数据安全与接口稳定。
尤其适合金融行情推送、支付接口、数据查询接口等对稳定性和安全性要求极高的场景,保障大流量下接口响应延迟稳定,不会因为攻击导致交易超时、行情卡顿等问题。
3. 直播/流媒体防护
针对RTMP、RTSP、HLS等流媒体直播业务,坚果盾高防IP提供大带宽不限流量的转发能力,支持UDP协议流媒体转发,保障直播推流、拉流稳定,不会因为DDoS攻击导致直播卡顿、断流、花屏;同时有效防御推流攻击、恶意刷流量、CC攻击等直播行业常见攻击,保障大型活动直播、赛事直播、秀场直播等场景的稳定运行。
4. TCP/远程服务防护
针对SSH、RDP远程桌面、私有TCP服务端口、企业内部系统端口等场景,坚果盾高防IP可隐藏真实服务端口,拦截端口扫描、暴力破解、漏洞探测等攻击行为,仅允许授权用户通过高防IP访问对应服务,避免远程服务被攻击者扫描到后发起暴力破解、漏洞利用攻击,保障服务器和内部系统安全。
三、高防IP vs 高防CDN:如何选择适合自己的防护方案?
很多用户在选择防护产品时会疑惑:到底应该选高防IP还是高防CDN?二者适用场景完全不同,我们可以通过一张决策图快速判断:
简单来说,二者的核心差异如下表所示:
| 对比维度 | 坚果盾高防IP | 坚果盾高防CDN |
|---|---|---|
| 支持协议 | 全协议(TCP/UDP/HTTP/HTTPS/私有协议) | 仅支持HTTP/HTTPS |
| 支持端口 | 任意自定义端口 | 仅80/443端口 |
| 适用业务 | APP、游戏、数据库、直播、远程服务、API等所有业务 | 网站、网页、静态资源加速、Web类业务 |
| 加速能力 | 四层转发低延迟,无缓存加速 | 七层静态资源缓存加速,全国节点缓存 |
| 源站隐藏 | 完全隐藏源站IP | 若源站IP泄露存在被绕防风险 |
| 接入方式 | 修改客户端连接地址为高防IP,配置端口转发 | 修改域名DNS解析为CDN节点 |
总结选型建议:
如果你的业务是网站、网页、Web应用等HTTP/HTTPS类业务,优先选择高防CDN,兼具加速和防护能力
如果你的业务是游戏、APP、数据库、直播、远程服务、私有协议等非HTTP类业务,必须选择高防IP,高防CDN无法为这类业务提供防护
如果同时有Web业务和非Web业务,可以组合使用高防CDN+高防IP,Web业务用CDN加速防护,非Web业务用高防IP防护,实现全业务覆盖。
四、灵活套餐配置,从个人到企业级全覆盖
坚果盾高防IP提供从入门到超防级9档套餐配置,覆盖个人开发者、中小团队、大型企业不同规模的业务需求,所有套餐均采用固定带宽包月计费,不限流量不限并发,不会产生额外的流量费用,成本可控,避免云厂商按攻击流量计费带来的天价账单问题。
| 套餐版本 | 带宽 | 域名数量 | 转发端口数 | DDoS保底防护 | 月付价格 | 季付价格 | 年付价格 | 适用场景 |
|---|---|---|---|---|---|---|---|---|
| 基础版 | 50Mbps | 10个 | 各10个 | 100G独享 | ¥300 | ¥800 | ¥3000 | 个人网站、小型测试业务 |
| 标准版 | 50Mbps | 20个 | 各20个 | 200G独享 | ¥700 | ¥2000 | ¥7000 | 小型APP、初创企业业务 |
| 商务版(热销) | 100Mbps | 30个 | 各30个 | 300G独享 | ¥2700 | ¥8000 | ¥27000 | 中型游戏、电商APP |
| 企业版 | 100Mbps | 40个 | 各40个 | 400G独享 | ¥3800 | ¥11000 | ¥38000 | 中型企业核心业务、金融业务 |
| 增强版 | 200Mbps | 50个 | 各50个 | 500G独享 | ¥5800 | ¥17000 | ¥58000 | 大型游戏、直播平台 |
| 旗舰版 | 200Mbps | 60个 | 各60个 | 800G独享 | ¥9800 | ¥29000 | ¥98000 | 大型企业核心系统、高风险业务 |
| 至尊版 | 300Mbps | 70个 | 各70个 | 1T独享 | ¥16000 | ¥47000 | ¥160000 | 头部游戏、金融交易系统 |
| 超防版 | 400Mbps | 80个 | 各80个 | 2T独享+云清洗 | ¥23000 | ¥68000 | ¥230000 | 超大规模业务、T级攻击防护 |
| 无忧版 | 500Mbps | 100个 | 各100个 | 按需弹性防护 | ¥45000 | ¥130000 | ¥450000 | 超大型企业、极高稳定性要求 |
所有套餐均包含AI无感CC防护能力、全协议支持、7*24小时技术支持服务,年付可享83折优惠,最高节省76500元。如果标准套餐无法满足需求,还可以联系客服定制专属配置,灵活调整带宽、防护能力、端口数量等参数。
五、4步零门槛接入,10分钟完成业务上线
坚果盾高防IP接入无需修改业务代码,无需更换服务器,最快10分钟即可完成配置,全程可视化操作,即使没有专业运维人员也能快速完成接入,具体流程如下:
第一步:购买对应套餐
根据自身业务的带宽需求、攻击风险选择对应档位的高防IP套餐,支付完成后系统自动分配独立高防IP资源,实时开通。
第二步:配置端口转发规则
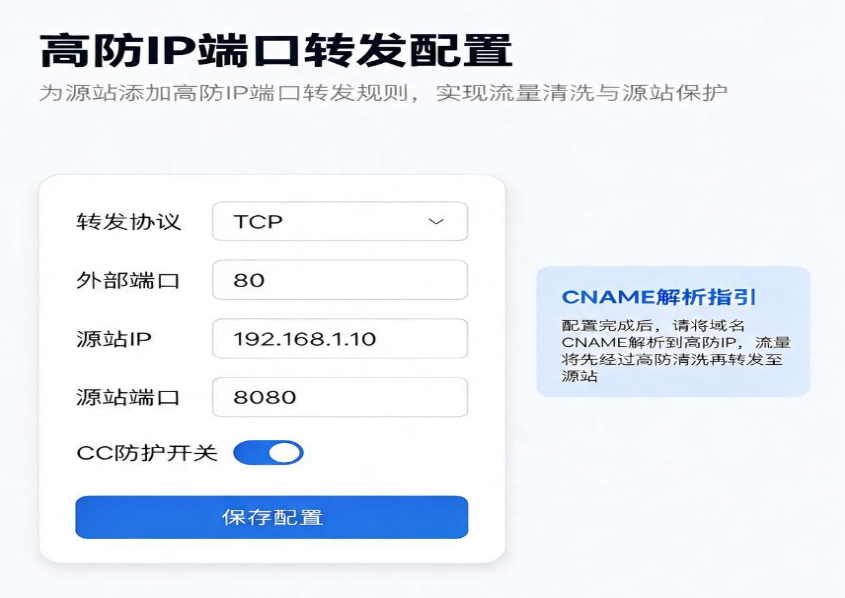
登录坚果盾控制台,在高防IP管理页面添加端口转发规则,选择转发协议(TCP/UDP/HTTP),填写外部端口、源站真实IP、源站端口,支持批量添加转发规则,一个高防IP最多可配置100条转发规则,适配多业务端口需求。
第三步:修改客户端连接地址
将客户端(APP、游戏客户端、业务程序)的连接地址从原来的源站IP修改为分配的高防IP地址,端口改为配置的外部转发端口,无需修改其他业务逻辑。如果是Web业务,将域名解析到高防IP即可。
第四步:配置源站白名单
在源站服务器的防火墙或安全组中,仅允许坚果盾高防IP节点的IP段访问源站业务端口,拦截所有其他IP的直接访问,确保源站IP不会被泄露和攻击,完成全部接入流程。
接入完成后,所有业务流量将自动牵引至高防IP清洗节点,攻击流量在边缘节点被拦截丢弃,只有合法的正常流量会被转发到源站服务器,全程业务无感知,无需额外配置即可自动生效。
六、99.99%可用性承诺,专业团队7*24小时保障服务
坚果盾高防IP提供99.99%服务可用性SLA承诺,全年业务不可用时间低于53分钟,若因平台原因导致业务中断,将按SLA协议进行赔付,保障企业业务稳定运行。
在技术支持方面,坚果盾拥有10年以上DDoS防护经验的技术专家团队,提供7*24小时技术支持服务:
接入阶段有专属技术支持1对1协助配置,解决接入过程中的所有问题
遭遇攻击时可联系技术人员实时调整防护策略,快速拦截新型攻击
提供实时防护监控面板,可实时查看攻击流量、拦截数据、业务带宽、转发延迟等核心指标,防护状态一目了然
攻击发生后提供详细的攻击日志和分析报告,帮助企业优化防护策略。
不同于其他厂商遇到攻击时找不到人、响应慢的问题,坚果盾技术团队全年无休值守,攻击事件平均响应时间低于5分钟,即使在凌晨遭遇攻击也能快速响应处理,保障业务快速恢复。
结语
在网络攻击成本越来越低、攻击频率越来越高的今天,DDoS防护已经不是大型企业才需要考虑的问题,所有线上业务都有可能成为攻击目标。对于非HTTP类业务而言,高防IP是最直接、最有效的防护手段,选择一款稳定可靠、高性价比的高防IP产品,能够以极低的成本避免攻击带来的巨大业务损失。
坚果盾高防IP以独享带宽、全协议支持、源站完全隐藏、AI无感防护为核心优势,从300元/月的入门套餐到2T超防级企业套餐全覆盖,满足不同规模业务的防护需求,为你的业务加上一层坚不可摧的“坚果盾”。