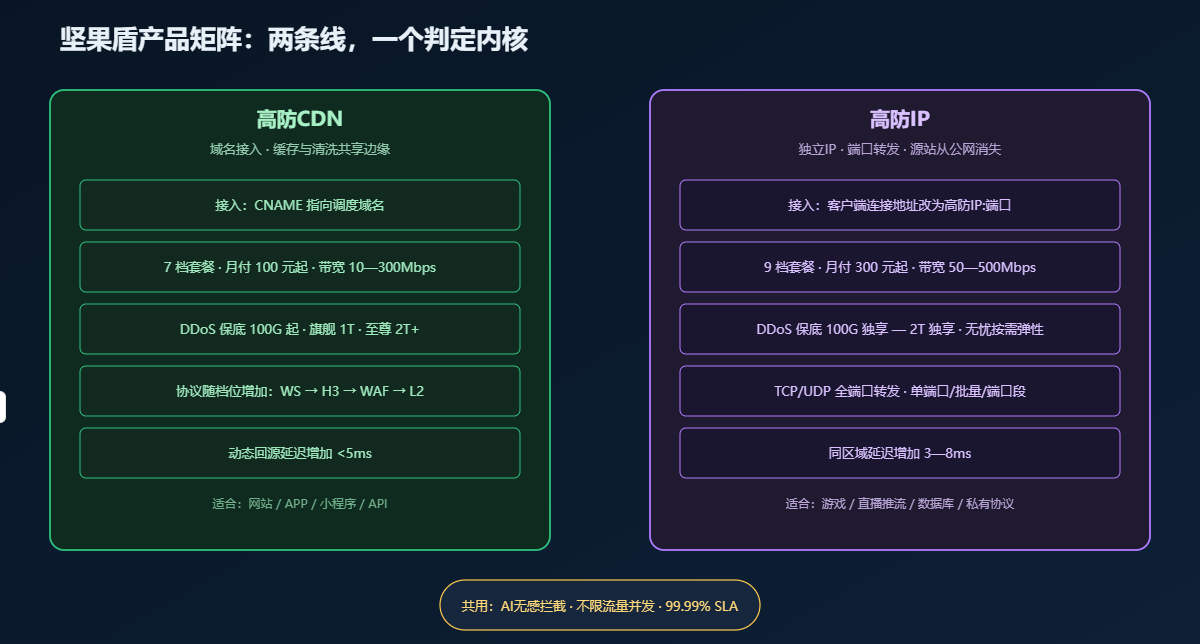
高防CDN和高防IP是坚果盾两条重要的防攻击产品线。两条线的共同底座是AI无感拦截CC、T级DDoS保底防御、不限流量不限并发仅限带宽速率,以及99.99%服务可用性承诺。差异只在一件事上:流量以什么方式进入防护层。高防CDN走域名接入,适合HTTP/HTTPS体系下的网站、APP、小程序;高防IP走独立IP加端口转发,适合TCP/UDP原生端口业务和非HTTP场景。两者可以同时部署,按域名或端口分工,不冲突。
高防CDN:域名接入,缓存与清洗共享同一套边缘
高防CDN的接入动作是CNAME指向坚果盾调度域名,源站不需要改监听端口,也不需要动业务代码。流量按域名牵引到边缘节点,静态资源在边缘直接命中缓存,不产生回源请求;动态请求在边缘完成协议解析和初步过滤,清洗后的干净流量再回源。
全系列7档套餐,月付100元起,最高6800元。共同规则是不限流量、不限并发连接总数,仅限制带宽速率,带宽档位从10Mbps到300Mbps。DDoS保底从100G起步,旗舰版1T,至尊版2T+,可弹性扩展。协议支持随档位逐级增加:基础版和标准版支持WS;商务版起增加H3;企业版起叠加WAF;增强版起开启L2;旗舰版和至尊版全协议加云清洗。
节点覆盖华东(扬州、宁波、台州、宿迁)、华南(厦门、泉州、佛山)、华北(济南、枣庄、北京)、华中(襄阳、十堰)、西南(成都、德阳、眉山)及海外(香港、日本、美国)。CDN侧静态资源就近加速,动态回源增加的延迟控制在5ms以内。
高防IP:独立IP加端口转发,源站从公网消失
高防IP的接入动作是替换客户端连接地址。业务客户端原来连源站IP加端口,接入后改为连高防IP加转发端口。攻击者只能看到高防IP,源站IP不出现在DNS记录、客户端配置或任何公开响应中。源站防火墙只放行高防回源IP段,公网直连全部阻断。
全系列9档套餐,月付300元起,最高45000元。基础版100G独享防护、50Mbps独享带宽、10个转发端口;标准版200G、20端口;商务版300G、100Mbps、30端口;企业版400G、40端口;增强版500G、200Mbps、50端口;旗舰版800G、60端口;至尊版1T、300Mbps、70端口;超防版2T、400Mbps、80端口,CC防护升级为云清洗;无忧版按需弹性防护、500Mbps、100端口。全系独立IP、独立清洗能力,不限流量、不限并发连接总数,仅限制带宽速率。
端口转发支持三种配置粒度:单端口转发适合少量离散端口;批量端口导入适合游戏登录、匹配、战斗、聊天各占独立端口的多端口场景,CSV或TXT格式一次导入;端口段转发适合物联网、P2P等需要开放连续端口区间的业务。三种方式可以混合使用。协议类型必须与业务实际监听一致,TCP和UDP选错会导致转发静默失败。
高防IP同区域延迟增加通常3—8ms,BGP三线接入加就近调度。对于延迟敏感的游戏战斗服和直播推流,这个量级在可接受范围内。
AI无感拦截:两条产品线共用的判定内核
坚果盾把CC防护的核心放在行为分析与指纹识别上,而不是频率阈值加IP封禁。传统CC防护一旦访问频率超过阈值就直接封锁IP,低频CC和秒拨IP场景下误封率和漏防率很难同时兼顾。AI无感拦截分析的维度包括鼠标轨迹、请求间隔、会话指纹、TLS指纹等数十项特征,在毫秒级内判断请求来自真人、爬虫还是攻击工具。正常用户全程无感知,页面照常加载,没有验证码弹出。
对于误封率要求极高的游戏和金融业务,至尊版及以上套餐的CC防护升级为云清洗模式,依托电信骨干大网清洗,无需策略配置即可无感防护CC,进一步压低误封率。高防IP的超防版和无忧版同样采用云清洗CC防护。
套餐选型:按协议和端口拓扑对号,不按预算倒推
高防CDN的选型看三个变量:业务协议、带宽需求、攻击峰值。企业官网和简单展示站点,基础版或标准版足够,10—20Mbps带宽覆盖静态页面访问;小程序、API接口、中小型电商,商务版或企业版,企业版叠加WAF能力,对交易类业务更友好;页游和H5游戏至少商务版起步,攻击风险高的直接上增强版拿L2协议防护;直播和流媒体业务带宽消耗大,增强版或旗舰版,旗舰版1T保底加200Mbps带宽覆盖大部分直播场景;攻击量级极大的直接至尊版2T+。
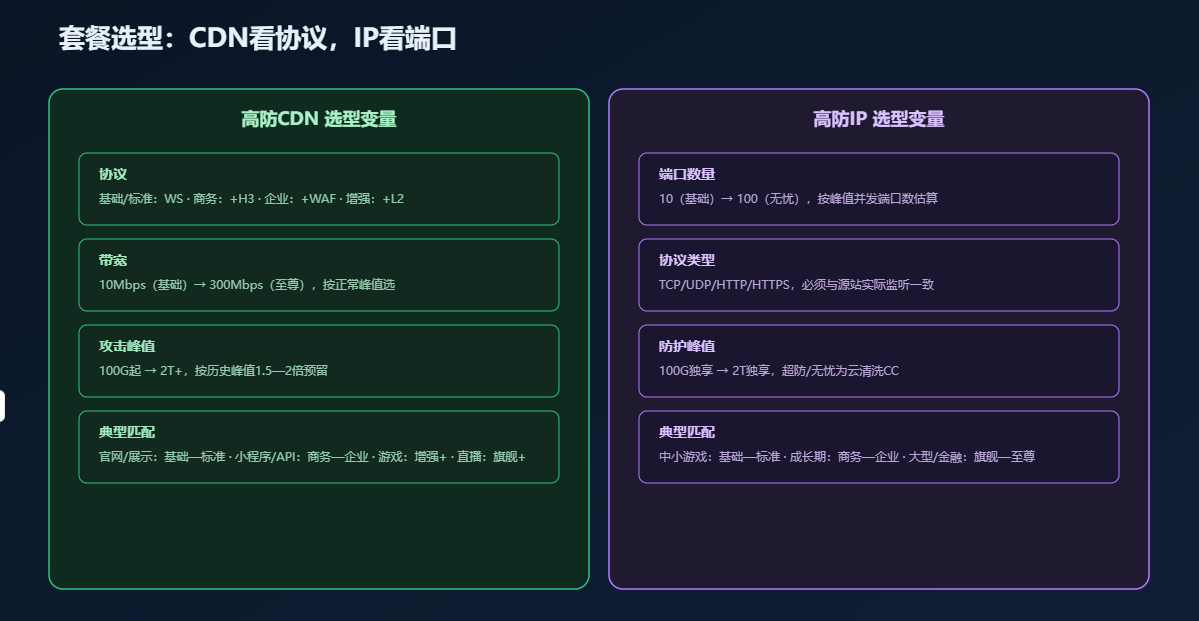
高防IP的选型先看端口数量和协议类型,再看防护峰值。基础版10个转发端口适合端口少的游戏服或单个API入口;商务版30端口是热销档,覆盖成长期游戏和直播业务;旗舰版及以上面向大型游戏和金融交易。保底按历史攻击峰值的1.5—2倍预留,攻击规模会增长,按原值选下次可能就不够。攻击持续性比峰值更关键,持续数小时的攻击资源消耗远大于短时脉冲。
一个容易被忽略的选型误区是只看带宽不看协议。游戏业务买基础版CDN,缺少H3和L2协议,WebSocket长连接和低延迟场景可能跑不起来。反过来,纯静态官网买增强版,多出来的协议和防护容量用不上,预算浪费在不需要的能力上。
接入流程:高防IP四步,高防CDN两步
高防IP接入最快5分钟完成,不需要停机,不需要改业务代码。四步:购买套餐、配置端口转发、修改客户端连接地址、配置源站白名单。配置端口转发时填写协议类型、监听端口、源站IP与源站端口,支持批量导入和一键导入源站端口。客户端连接地址由源站IP改为高防IP,游戏、APP、数据库无需其他改动。源站白名单在最后一步配置,防火墙仅放行高防回源IP段。
高防CDN接入更简单:域名CNAME指向坚果盾调度域名,源站防火墙放行CDN回源IP段。中国大陆节点需要域名已完成ICP备案,海外节点(香港、日本、美国)不需要备案,即开即用。
切换后需要验证五项:连通性(客户端能正常连接并完成业务交互)、源站隐藏(从外部直连源站IP应被拒绝或超时)、延迟(响应时间无明显上升)、日志(源站日志来源IP应为高防回源IP)、攻击测试(小规模测试攻击确认清洗生效)。五项全部通过,接入才算完成。
回滚预案同样简单:保留源站旧入口,切换期间不要立即删除公网访问。延迟异常时客户端地址改回源站IP即可,业务不通时检查转发规则或切回源站,误拦截严重时调整CC策略或临时关闭。待业务稳定运行24—48小时后再收紧源站入口。
源站隐藏:白名单是最后一道闸门,但不是唯一入口
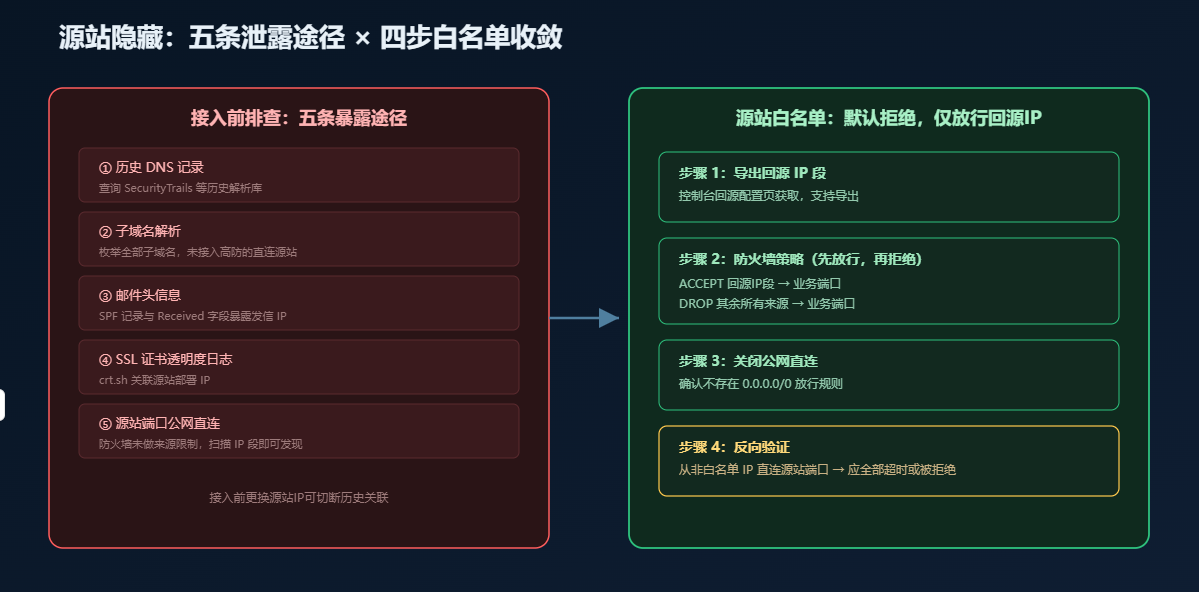
高防IP的隐藏能力建立在流量代理机制上,攻击者只能看到高防IP。但如果源站仍然可以被公网直连,攻击者绕过高防IP直接扫描源站端口,前面的清洗和转发在攻击面前都会被旁路。源站IP在接入前可能已经通过五条途径泄露:历史DNS记录(第三方DNS库留存旧A记录)、子域名解析(未接入高防的子域名直连源站)、邮件头信息(SPF和Received字段暴露发信IP)、SSL证书透明度日志(crt.sh关联源站部署IP)、源站端口公网直连(防火墙未做来源限制)。
接入前逐项排查,接入后源站白名单的配置逻辑是“默认拒绝,仅放行高防回源IP”:从控制台导出回源IP段,在源站防火墙先ACCEPT回源IP段到业务端口,再DROP其余所有来源。规则顺序必须先放行再拒绝,顺序反了会导致业务瞬间不可用。配置完成后从非白名单IP尝试直连源站端口,应当全部超时或被拒绝。
更换源站IP能切断历史记录的关联,但白名单仍然是阻断直连的根本手段,两者缺一不可。新上线的子域名、新配置的邮件服务、运维临时打开的调试端口都可能重新撕开暴露面,源站隐藏需要纳入定期复查清单。
常见问题
高防CDN和高防IP可以同时用吗?
可以,两者按域名或端口分工,互不冲突。Web页面、API、小程序接口走CDN,游戏战斗服、直播推流、数据库端口走IP。源站防火墙需要同时放行CDN回源IP段和IP回源IP段,按目的端口做二维精确匹配,不做全端口放行。
不限流量、不限并发,那限制的是什么?
仅限制带宽速率。CDN侧10Mbps到300Mbps,IP侧50Mbps到500Mbps。不限流量意味着不会因为流量超额产生额外账单,不限并发连接总数意味着游戏和直播的高连接数场景不会在高峰期被限流。单IP连接数受机房安全策略保护,正常业务不受影响。
高防IP接入需要改代码吗?
不需要。接入的核心改动是客户端连接地址:把业务配置中指向源站IP的地方替换为高防IP加转发端口,游戏客户端、APP、数据库连接串做对应调整即可。源站服务本身的监听配置和代码逻辑不需要变更,控制台的转发规则保存后立即生效,不需要重启源站服务。
攻击来了会自动清洗吗?需要人工操作吗?
自动清洗,无需人工干预。攻击流量在接入层即被识别与清洗,正常业务无感知。清洗策略秒级生效,攻击结束后连接自动恢复。7×24小时运维监控,大流量攻击和故障场景下可获紧急响应支持。