在网络安全领域,CC攻击防御长期面临一个无解悖论:防护调松了,攻击打进来业务直接瘫痪;防护调严了,大量真实用户被误伤,正常流量被拦截,业务转化率断崖式下跌。
尤其是在电商大促、游戏开服、直播高峰、系统发布等关键时间节点,攻击流量与正常流量高度混杂,传统基于频率阈值、IP黑名单、人机验证的防护手段几乎必然陷入"防不住"或"误封多"的两难境地。
坚果盾高防CDN最新实战数据给出了一个颠覆性答案:单日承载超9227万次请求、峰值带宽2351.56Mbps、遭遇大规模CC攻击冲击的情况下,全天仅拉黑1个恶意IP,业务全程稳定运行,零误封、零卡顿、零人工干预。
这背后,是坚果盾自主研发的AI无感清洗技术——一套完全跳出传统IP封禁逻辑的新一代应用层防护体系。
一、传统CC防护的三大死穴,90%的企业都踩过坑
CC攻击(Challenge Collapsar)之所以成为企业网站和在线业务最头疼的攻击类型,核心原因在于它模拟真实用户请求,攻击流量与正常流量在协议层面高度相似,传统防护手段极难精准区分。
绝大多数高防产品的CC防护逻辑,本质上仍是"三板斧":
1
频率阈值拦截
设定单IP每分钟请求上限,超过阈值就拉黑。面对代理池、肉鸡群、分布式CC几乎失效——攻击者用数万IP每个IP只发几个请求,阈值根本触发不了;而真实用户集中访问时(秒杀、签到、开服瞬间),大量正常IP反而被批量封禁。
2
IP黑名单+共享封禁
一旦检测到某个IP有攻击行为就在全网共享黑名单。但现实是,绝大多数真实用户都在使用运营商NAT、校园网、企业出口、移动网络共享IP,一个IP后面可能有成百上千个不同用户。拉黑一个共享IP,等于同时误伤数百个真实客户。
3
人机验证(验证码/JS校验)
弹出验证码或执行JS挑战理论上能拦截机器人,但用户体验极差——移动端验证码输入失败率超过30%,老用户反复弹窗流失率极高,且现代CC攻击工具早已能批量绕过验证码和JS挑战。
这套"三板斧"的最终结果就是:攻击来了防不住,正常用户进不来。企业运维人员在攻击期间反复调阈值、放IP、关防护,疲于奔命,业务损失已经造成。
更要命的是,传统防护的误封是不可见的。你不知道有多少真实用户被拦在了门外,他们不会来投诉,只会默默关掉页面去了竞争对手那里。
二、9227万次请求仅拉黑1个IP:AI无感清洗是怎么做到的
坚果盾AI无感清洗技术,从底层逻辑上彻底抛弃了"IP封禁+阈值拦截"的传统思路,转向请求级精准识别+行为指纹建模的全新技术路线。
我们不需要封IP,因为我们能在每一个请求到达源站之前,就精准判断出这是正常用户请求还是恶意攻击请求,直接在边缘节点完成清洗。攻击请求直接丢弃,正常请求无缝转发,用户全程无感知。
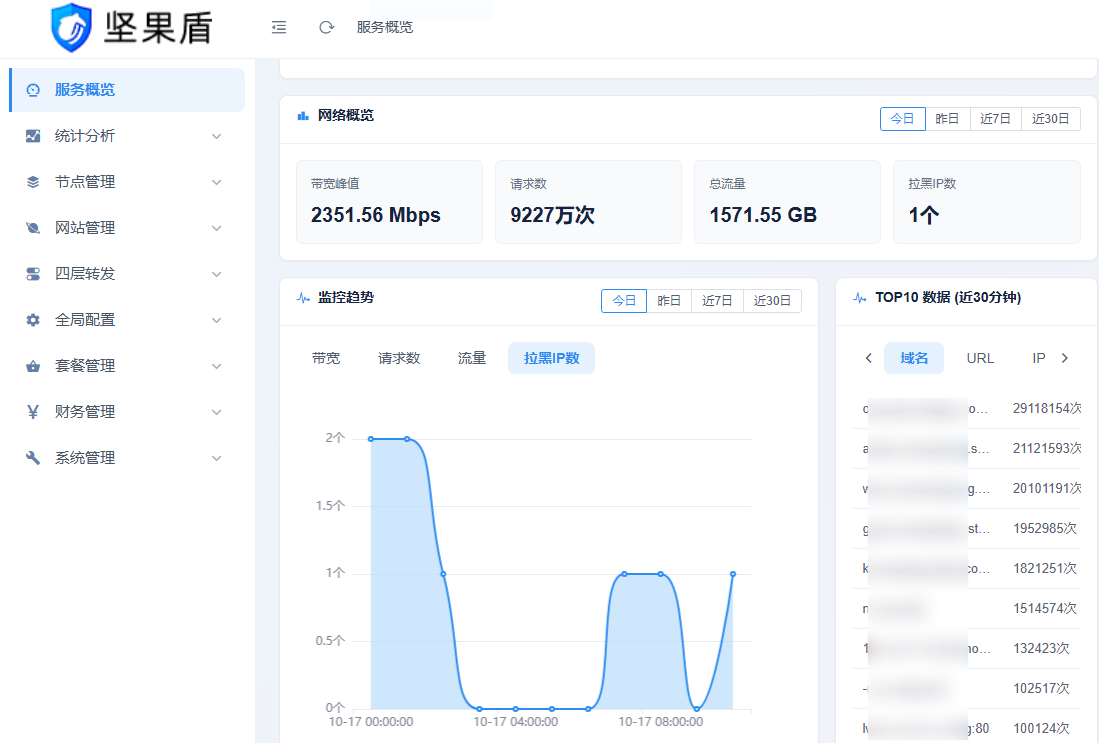
▲ 坚果盾某客户单日防护数据实拍:9227万次请求,全天仅拉黑1个恶意IP
9227万
单日请求总量
2351+
带宽峰值(Mbps)
1571GB
单日总流量
1个
拉黑IP数
1. 多维度行为指纹建模:给每个请求做"全身安检"
传统防护只看单个请求的频率和来源,坚果盾AI无感清洗为每一个请求建立超过200个维度的行为指纹:
TCP/IP协议栈指纹:TTL值、窗口大小、DF标记、IP ID分布、TCP选项序列——正常操作系统的协议栈行为高度规律,攻击工具、代理脚本的协议栈特征存在明显异常,从握手阶段就能识别。
TLS握手指纹(JA3/JA4):不同浏览器、操作系统、编程语言发起的TLS握手都有唯一指纹,攻击工具常用的Python requests、curl、Go http客户端等指纹与真实浏览器差异巨大,在HTTPS握手阶段即可精准拦截。
HTTP头部特征:Header顺序、大小写、缺省字段、Cookie行为、Accept语言编码——真实浏览器的Header顺序固定,攻击脚本往往随意排列、缺失标准字段。
请求路径连贯性:正常用户浏览网站是有行为逻辑的;CC攻击往往直奔目标接口、没有静态资源请求、路径跳转毫无逻辑。
时序分布特征:人类用户的点击间隔是随机的、有思考时间的;CC攻击的请求间隔是固定的、机械的、高频的。
这些特征综合起来,识别准确率超过99.99%。一个请求是不是恶意的,不需要看它来自哪个IP、发了多少次,只看它自身的行为指纹就能判断。
2. 动态基线自学习:你的业务你说了算,不需要人工配规则
不同业务的正常流量模型完全不同:游戏API的请求频率天然很高,静态资源CDN和电商网站的请求模式截然不同,新闻门户凌晨流量低、白天流量高是正常现象。
传统防护需要人工配置阈值,配高了防不住、配低了误封多,业务变了还要重新调,永远在"事后救火"。
坚果盾AI无感清洗内置无监督自学习引擎:客户接入后,系统自动学习业务7-14天的正常流量模型,建立专属的动态基线。这个基线会随着业务发展持续更新——大促期间流量自然上涨,系统自动调整阈值,不会因为访问量突增触发误拦截;业务上线新功能,系统自动识别并纳入正常模型。
全程零配置、零规则、零人工干预。不需要运维人员懂安全、不需要半夜起来调策略、不需要在攻击来临时手忙脚乱。接进去,AI自己学,攻击自己防。
3. 请求级精准清洗:只拦攻击,不封IP
这是坚果盾AI无感清洗最核心的突破:我们不封IP,我们只清洗恶意请求。
即便是一个已经被肉鸡控制的家庭电脑、一个被代理池利用的运营商NAT出口,只要这台设备上还在发出正常的用户请求,这些正常请求就会被精准放行。
系统逐包判断每一个请求的指纹特征:攻击请求直接在边缘节点丢弃,正常请求无缝转发到源站。同一个IP上,攻击流量和正常流量可以被精准区分、分别处理。
这就是为什么9227万次请求只拉黑了1个IP——那个IP从接入开始就只发出纯恶意攻击流量,没有任何正常用户行为特征,所以才被拉黑。其他绝大多数攻击流量,全部在请求层面被精准清洗掉了,根本不需要封IP。
使用坚果盾高防CDN,你再也不用担心:
公司/学校/网吧出口被拉黑导致整栋楼用户无法访问
运营商NAT共享IP下的真实用户被误封
大促/活动期间集中访问触发阈值拦截
爬虫/代理流量混在正常用户中无法区分
对正常用户来说,防护完全不存在——没有验证码、没有JS挑战、没有卡顿、没有拦截页面,访问体验和没有攻击时一模一样。
三、T级清洗能力兜底,从网络层到应用层全覆盖
AI无感清洗解决的是应用层CC攻击的精准识别问题,而在网络层DDoS防护上,坚果盾同样构建了坚实的防御底座。
最高2T+ DDoS清洗峰值
坚果盾在全国部署分布式高防清洗集群,全网总清洗能力超过4Tbps,可从容应对SYN Flood、UDP Flood、ACK Flood、ICMP Flood、NTP/DNS放大等各类流量型攻击。攻击在边缘节点完成引流清洗,源站IP永不暴露。
全协议栈深度支持
从WebSocket到HTTP/3(QUIC),从WAF应用防护到L2二层防御,全版本梯度覆盖,适配游戏、电商、直播、政企等所有业务场景。
真正不限流量带宽
承诺真正不限流量、不限攻击峰值。不需要为突发攻击支付额外费用,不需要担心半夜攻击打过来导致账单爆炸。
99.99%服务可用性SLA承诺
全年99.99%服务可用性,全年不可用时间不超过52分钟。专业技术团队7×24小时值守,多节点冗余备份,故障自动秒级切换。
好的防护,应该让用户感觉不到它的存在
很多企业对DDoS/CC防护的认知还停留在"硬抗带宽""封IP"的阶段,以为防护就是比谁的带宽大、谁封IP封得狠。但实际上,真正高级的防护应该是隐形的——用户感觉不到它在工作,攻击已经被消弭于无形;运维人员不需要天天盯着防护日志调策略,业务永远稳定在线。
9227万次请求,只拉黑1个IP。这不是极端个例,而是坚果盾AI无感清洗技术的日常表现。我们的很多客户从接入那天起,就再也没有操心过CC攻击的问题——控制台里的攻击拦截数每天都在涨,但业务从来没卡过、用户从来没投诉过、运维从来没半夜被叫醒过。
这就是坚果盾想做的事情:让专业的安全技术隐于幕后,让企业客户可以把所有精力放在业务本身,而不是和网络攻击缠斗。
准备好为您的业务加上一层"坚果盾"了吗?