做网络防护的团队几乎都会卡在同一个岔路口:预算批了,产品页面翻了一遍,高防CDN和高防IP看起来都能防DDoS和CC,但到底该选哪个。选错的代价不是多花一笔钱,而是攻击真来了,防护没生效,业务照样中断。更隐蔽的坑在于“加了高防就变卡”——清洗路径绕行、回注延迟注入,正常用户先被防护体验劝退。
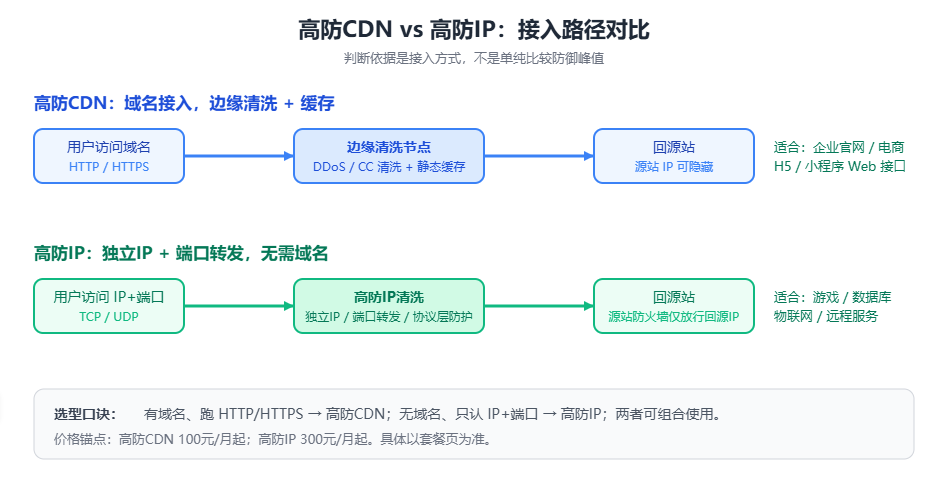
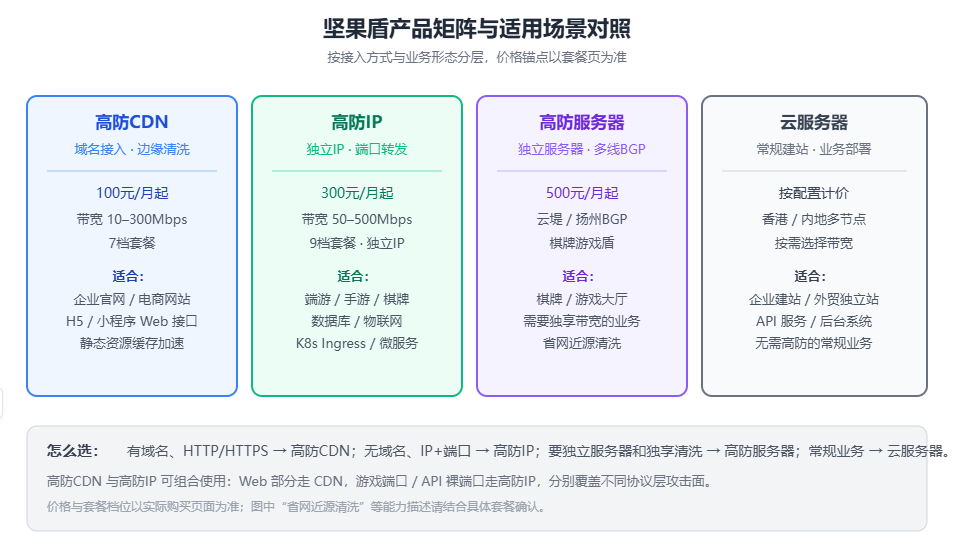
坚果盾的解法是把产品线按接入方式切开,而不是按“防护能力大小”堆参数:有域名、跑HTTP/HTTPS的网站类业务走高防CDN,无域名、TCP/UDP裸端口业务走高防IP,两者可以组合使用。而真正决定“高防会不会卡”的,是底层清洗发生在哪里——省网清洗与普通机房清洗的路径差异,才是延迟账的关键。
先说结论:有域名、网页/小程序/APP接口选高防CDN(100元/月起);游戏、数据库、物联网等IP+端口业务选高防IP(300元/月起);对延迟敏感且攻击峰值可能冲到数百G以上的业务,优先确认清洗节点是否在运营商省网层级,而不是只看标称防御带宽。
一、选型第一步:用“接入方式”而不是“防御大小”做判断
高防采购中最常见的误区,是拿“100G还是500G”作为第一决策变量。防御峰值当然重要,但接入方式决定了防护能不能挂上去。一个纯TCP长连接的游戏服务,如果买了高防CDN,流量根本走不到域名解析层,防护等于没买;一个静态资源丰富的企业官网,如果只用高防IP做端口转发,缓存加速能力白白浪费。
坚果盾把这条分界线写得很清楚:高防CDN通过域名解析接入,流量先到边缘清洗节点,同时具备静态资源缓存能力,适合企业官网、电商网站、H5页面、小程序Web接口这类HTTP/HTTPS业务。高防IP走独立IP+端口转发,不需要域名,适合端游/手游、物联网设备、数据库、远程服务等只认IP+端口的业务。
价格结构也反映了这个分层:高防CDN 7档套餐、100元/月起,带宽10–300Mbps;高防IP 9档套餐、300元/月起,带宽50–500Mbps,独立IP,支持HTTP转发端口10–100个。高防IP的起售价更高,对应的是“无域名业务必须走端口转发”的刚性场景,而不是单纯的防护能力溢价。
二、省网清洗:高防“卡不卡”的分水岭
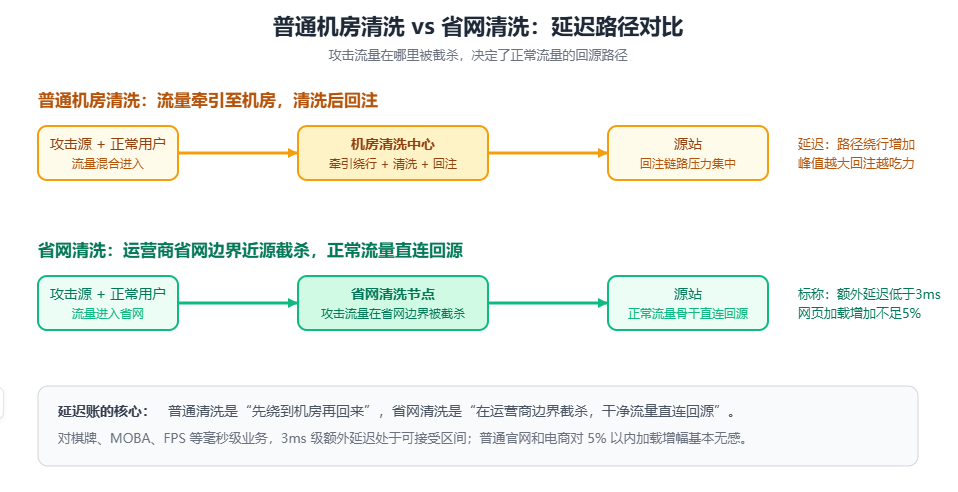
选对了CDN还是IP,只解决了“能不能防”。下一个问题是“防的时候卡不卡”。传统高防的清洗逻辑是:攻击流量先牵引到机房清洗中心,清洗完再回注源站。路径绕行本身就会增加延迟,攻击峰值越大,回注链路的压力越集中。
坚果盾云堤服务器的差异在于把清洗节点前移到运营商省网骨干层级。攻击流量在靠近攻击源的省网边界被直接截杀,正常流量走干净链路回源,而不是所有流量先绕到机房再回来。官方给出的数据是:正常流量回注路径经过骨干网直连优化,平均额外延迟低于3ms,网页加载时间增加不足5%。
这个数字需要结合场景理解。对于棋牌、MOBA、FPS这类对延迟以毫秒计的业务,3ms的额外延迟处于可接受区间;对于普通企业官网和电商,5%以内的加载增幅用户基本无感知。但需要提醒的是,“低于3ms”和“增加不足5%”是厂商标称口径,实际表现受用户本地运营商、攻击峰值规模和清洗策略触发频率影响。采购前用测试防护做一次真实晚高峰对比,比只看标称值更可靠。
三、AI无感拦截解决的不是“防不防得住”,而是“误不误伤”
高防产品另一个容易被低估的成本是误杀。CC攻击的麻烦之处在于它长得像正常请求——大量代理IP模拟登录、查询、下单,消耗的是连接数和数据库性能,而不是带宽。如果防护策略靠简单的连接数阈值或频率限制来硬拦,真实用户很容易被连带封禁。
坚果盾主打的“AI无感拦截”,底层是行为分析与指纹识别,而不是单一阈值。公开数据里有两个值得关注的指标:误封率低于0.1%,以及针对K8s API接口场景的AI行为基线学习——正常用户的调用频率、请求路径、操作间隔落在基线内不触发拦截,偏离基线的异常请求才被处理。
对搜索引擎爬虫的处理是同一逻辑的延伸。高防CDN的CC防护如果配不好,百度蜘蛛和Googlebot可能被当成异常流量拦截,直接后果是收录下降、排名消失。坚果盾的产品说明中提到了搜索引擎白名单和人性化规则阈值,这在高防采购中是一个容易被忽略但权重很高的功能点。如果业务依赖自然搜索流量,采购前应明确确认防护策略是否支持主流爬虫的可靠白名单机制,而不是事后等收录掉了再排查。
四、棋牌与K8s:两个“标准方案盖不住”的场景,恰好检验产品深度
通用型高防产品在标准Web业务上差距不大,真正拉开距离的是非标场景。坚果盾公开的两个场景值得单独看。
棋牌游戏的高防刚需在于“混合攻击+低延迟+长连接不断线”三重约束。一次百G级DDoS就能让游戏大厅瘫痪,而CC攻击混杂在正常玩家请求中精准消耗连接资源;同时棋牌大量使用TCP长连接,清洗过程中的会话保持如果做不好,玩家会频繁掉线重连。坚果盾棋牌方案的要点是近源清洗把攻击压制在机房骨干之外,同时为每台服务器划分独享带宽、接入多线BGP,清洗期间正常玩家的数据包仍走专属通道,避免同网段其他客户被攻击时的连带波及。
Kubernetes环境则是传统高防IP的结构性盲区。K8s的Pod IP频繁变动,传统“固定源站IP+端口转发”的方式每次Pod重启都要重新配规则;Ingress Controller暴露在公网,是整个集群的单点入口;微服务Service端口多且分散,漏掉任何一个暴露端口都可能成为攻击面。坚果盾的适配方式是通过TCP端口转发保护Ingress Controller,同时支持动态IP轮询——源站地址可以配置为Service域名或LoadBalancer地址,Pod IP变化时转发规则自动跟随,不需要人工改配。公开实测中,200G模拟攻击下Ingress Controller全程未中断,清洗在10秒内完成识别拦截。
这两个场景的共同点是:标准化的“买带宽送清洗”方案覆盖不了它们。棋牌要的是会话保持和独享通道,K8s要的是动态源站和批量端口管理。产品是否在这些细节上有专门设计,比防御峰值多标100G更能反映实际可用性。
五、采购前需要确认的四件事
第一,防御是独享还是共享。低价高防常见的隐性缩水是共享清洗池——同池其他客户被攻击时,你的业务同样受牵连。坚果盾棋牌方案明确标注“独享带宽”,高防IP标注“独立IP”,但具体套餐的清洗资源是否独享,建议在售前确认并以合同或SLA为准。
第二,流量是否真不限。坚果盾多个产品页标注“不限流量、不限并发连接总数,仅限制带宽速率”。这对流量波动大的业务是利好,但需要确认该规则是否适用于所选套餐档位,以及“不限流量”是否附带清洗次数或攻击时长的附加条件。
第三,源站隐藏是否彻底。高防IP的核心价值之一是让攻击者打不到真实IP。配置端口转发后,源站防火墙必须只放行高防节点的回源IP段,其他IP全部拒绝——这一步如果漏做,攻击者仍可通过扫描直连源站,高防形同虚设。采购时应确认控制台是否提供清晰的回源IP段列表和配置指引。
第四,清洗延迟和误封率有没有可验证的实测口径。“额外延迟低于3ms”“误封率低于0.1%”是产品设计目标,不是每个业务场景的保证值。对延迟或误杀极度敏感的业务,优先申请测试防护,用真实流量在攻击触发和未触发两种状态下分别测延迟与拦截日志,再决定长期部署。
六、常见问题
Q:高防CDN和高防IP可以同时用在一个业务上吗?
可以,而且组合使用在高防架构中很常见。典型做法是网站的Web部分走高防CDN,游戏端口或API的TCP/UDP裸端口走高防IP,两者分别覆盖不同协议层的攻击面。组合使用时需要统一梳理源站暴露面,确保两条防护路径的回源IP都在源站防火墙白名单内。
Q:100G防护300元/月,这个价格对应的是独享还是共享清洗?
坚果盾高防IP公开报价为100G独享防护300元/月起,200G独享防护500元/月,400G 2400元/月,1T 9800元/月,2T 16800元/月。价格梯度本身反映了清洗资源随防御峰值递增的成本结构,但“独享”的具体定义(独享清洗设备、独享清洗带宽还是独享IP)建议在售前明确。防御峰值不是唯一指标,清洗准确率和回源路径同样影响实际体验。
Q:高防IP支持Kubernetes,Pod IP变了要手动改配置吗?
不需要。坚果盾高防IP支持动态IP轮询,源站地址可配置为K8s的Service域名或LoadBalancer地址,Pod重建导致IP变化时转发规则自动跟随,无需人工介入。前提是K8s侧的Service或LoadBalancer地址本身保持稳定。
Q:用了高防CDN,百度收录会受影响吗?
高防CDN本身不直接导致降权,风险出在CC防护策略误伤搜索引擎爬虫。如果爬虫被拦截,抓取频次和收录量会下降,进而影响排名。采购和配置阶段应确认防护策略是否支持主流搜索引擎爬虫的可靠白名单,并在上线后持续观察百度搜索资源平台的抓取异常和收录波动,而不是等排名掉了再回溯。