游戏行业的DDoS防护和电商、金融完全是两码事。Web业务被打,大不了页面转圈、返回502;游戏业务被打,哪怕只是网关抖动两秒,玩家也会直接掉线,战斗服里的角色卡死,重连上来可能已经被击杀,这种体验灾难直接导致玩家流失。更麻烦的是,游戏业务极其依赖UDP和私有TCP协议,传统的HTTP清洗规则对游戏加密二进制包无效,按IP频率封禁又极易误伤在网吧或校园网共享出口的真实玩家。
游戏防御的核心矛盾在于:攻击者可以随时伪造协议包、发起UDP反射或利用秒拨IP池狂刷登录接口,而防御方必须在几毫秒内判断出“这是外挂脚本还是真实玩家”,一旦判断失误,代价就是客诉和DAU下跌。解决这个矛盾,靠配几条防火墙规则没用,必须把接入架构和判定逻辑放到协议层去重构。
游戏业务面临的三大致命攻击路径
第一是UDP反射放大。游戏战斗服、语音服务器、直播推流极度依赖UDP,而攻击者利用DNS、NTP或游戏自身的某些无状态查询接口,伪造玩家IP向服务器发起请求,瞬间能把几十G的反射流量砸向游戏网关。这种攻击不需要打满带宽,只要把游戏网关的UDP收包队列打满,正常玩家的移动和攻击指令就会丢失。
第二是协议时序CC。这是目前打游戏最狠的手段。攻击者不需要破解游戏封包,只需要抓取客户端登录、匹配、心跳的二进制协议,用脚本高频重放。比如一个登录包发过去,服务器要查库、校验、分配网关,攻击者每秒发几百个虚假登录请求,数据库连接池几分钟就会被耗尽,真实玩家卡在“正在连接服务器”的界面进不去。
第三是秒拨IP刷号。攻击者利用家用宽带不断重播换IP,绕过单IP的频率限制,对账号注册、密码找回、短信验证码接口进行轰炸。普通防火墙一旦按IP封禁,不仅封不过来,还会把同网吧的真实玩家一起封死。
为什么Web防护防不住游戏?必须上高防IP
高防CDN的核心逻辑是解析域名、缓存静态资源、处理HTTP/HTTPS请求。H5游戏和游戏官网可以接高防CDN,但游戏客户端连的战斗服、登录网关、聊天服务,走的是TCP长连接或UDP自定义协议。这些流量没有域名,全是IP+端口直连,高防CDN的七层解析规则在这里完全用不上。
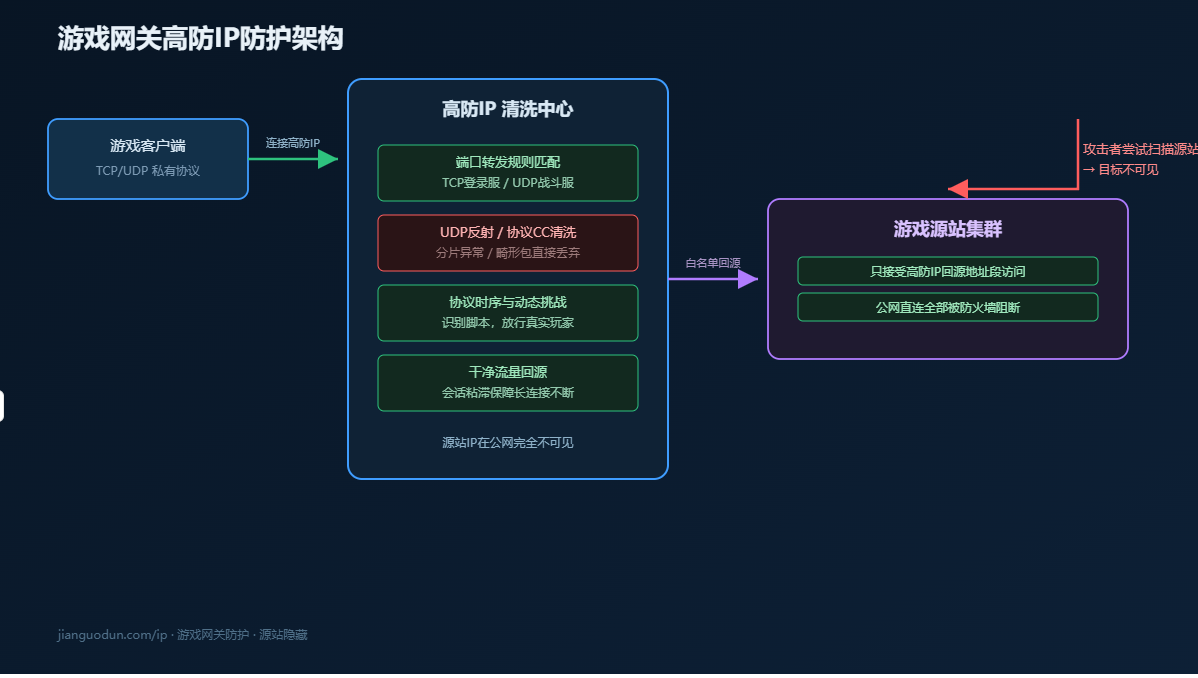
游戏业务必须接高防IP。高防IP的工作原理是流量代理与端口转发:给游戏分配一个独立的高防IP,客户端连接这个IP的指定端口,流量先进入清洗中心过滤,清洗后的干净流量再按端口规则回源到真实的服务器IP。攻击者只能看到高防IP,游戏源站IP从公网彻底消失,从而切断了攻击者直接扫描源站、绕过清洗的路径。
接入配置上,TCP和UDP必须分开建规则。登录网关用TCP,战斗服和实时语音用UDP,同一个端口号如果两种协议都在跑,必须建两条独立的转发规则。协议选错,规则显示生效但客户端会一直连接超时。对于多区服游戏,可以利用高防IP的批量端口导入功能,把不同区服的端口规则用CSV文件一次性导进去,避免逐个添加遗漏。
对抗协议时序CC:毫秒级判定与动态挑战
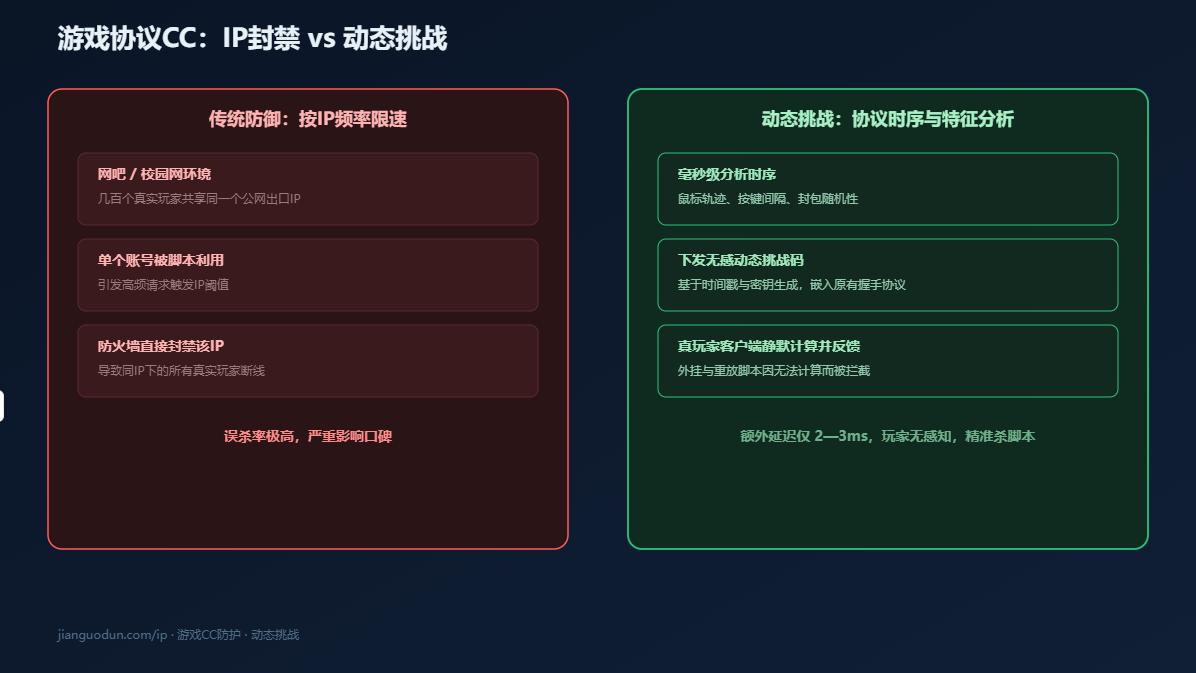
游戏CC防护最怕“一刀切”。网吧或者高校宿舍成百上千个玩家共享一个公网出口IP,如果按照单IP的请求频次来封禁,一个人开挂,全宿舍掉线。这就导致传统的“限速+封IP”在游戏场景下不仅无效,而且极其危险。
游戏防CC必须基于设备特征与协议时序来判定。真实玩家的操作有波动,鼠标轨迹、按键间隔、甚至心跳包的发送频率都有随机性;而自动化脚本的登录包和心跳包,时间间隔往往精确到毫秒,且缺乏操作间隙。防护系统在网关侧通过解析这些时序特征,可以在几毫秒内输出风险评分。
当评分处于灰区时,系统不能直接拒绝连接,而是向客户端下发一个基于时间戳和密钥生成的动态挑战码。正常游戏客户端会在底层协议中无感地完成计算并返回,而对于只会死板重放封包的脚本,由于无法计算这个动态码,会直接被拦截在网关之外。整个验证交互附加在游戏原有的握手协议中,额外延迟只有2—3毫秒,玩家完全感觉不到。
对于H5、小游戏和游戏官网等HTTP业务,建议搭配坚果盾高防CDN。CDN边缘节点能通过TLS指纹和环境完整性校验,提前把那些试图刷活动页面、撞库登录网页的秒拨IP池清洗掉,把干净流量放行给中心网关,减轻高防IP侧的清洗压力。
开服与活动保障:如何避免“见光死”?
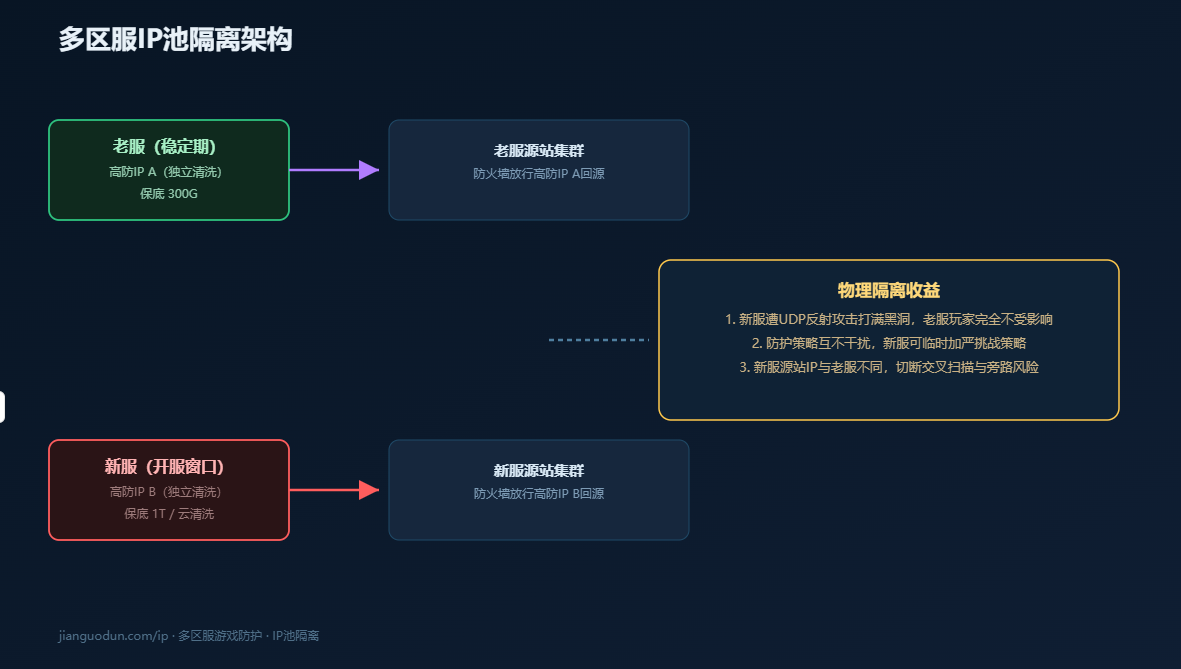
游戏行业最常见的场景是“开新服”。新服开启瞬间,不仅面临真实玩家的大量涌入,还极大概率伴随竞争对手或黑产的定向DDoS压制。如果新旧区服共用同一个源站IP池或同一个高防IP,新服被打时,老服的玩家也会被连累掉线。
稳妥的架构是IP池隔离。给新服单独分配一个高防IP,映射到独立的新服网关组,老服的防护策略和新服完全物理隔离。即使新服的高防IP被UDP反射打满触发黑洞,老服的业务依然平稳。同时,新服开服前,要在高防控制台核对保底防御峰值。如果预期攻击会非常猛烈,建议直接选高防IP的高档位套餐(如旗舰版800G或至尊版1T),或者开通云清洗能力。云清洗依托运营商骨干网近源清洗,不需要在机房本地硬扛,对UDP反射的洗刷效果最好。
常见问题
接入高防IP后,游戏延迟会不会明显升高?
会有轻微增加,但主要取决于源站与高防节点的物理距离。坚果盾高防IP国内同区域延迟增加通常控制在3—8ms。建议在开服前,让不同地域的玩家进行Ping测试,选择延迟最低的节点接入。BGP三线接入机制会自动为玩家选择最近、最优的路由。
游戏战斗服的UDP包被打了,高防IP能防吗?
能防。高防IP支持UDP协议转发,底层清洗集群具备针对UDP Flood和UDP反射放大(如DNS、NTP、SSDP)的清洗能力。但需要注意的是,如果攻击者掌握了游戏自身的UDP协议逻辑并发起应用层UDP CC,需要配合高防IP的会话粘滞和状态检测功能,识别异常请求并丢弃,保障战斗服不因队列被打满而宕机。
玩家加速器和高防IP会冲突吗?
通常不会。加速器解决的是玩家到游戏网关这段公网的链路质量问题,而高防IP替换的是网关的入口地址。部分加速器如果对目标IP有白名单限制,可能需要在加速器后台重新提交目标域名或高防IP。实际接入时,建议先用少量玩家测试加速器连通性,再全量切换。
源站隐藏了,但服务器还是慢怎么办?
高防IP解决的是“进来”的安全问题,如果源站本身处理能力(CPU、内存、数据库连接池)达到瓶颈,高防IP无法提升处理速度。这种情况下,需要先排查源站性能瓶颈,或者将部分重负载逻辑(如全局排行榜、跨服匹配)迁移到独立的微服务中,同时利用高防IP的端口段转发,将不同业务端口映射到不同的服务器集群。