把高防CDN理解成“CDN加一个防火墙”,是最常见的认知偏差。普通CDN解决的是“离用户更近”,让静态资源就近响应;高防CDN解决的是另一组问题:Web和API业务既要全球可达,又要在大流量攻击下不宕机,同时正常用户的访问体验不能因为防护而变差。这意味着缓存、清洗、调度、回源四条链路必须在同一张边缘网络上协同工作,而不是在CDN外面挂一层独立的清洗设备。
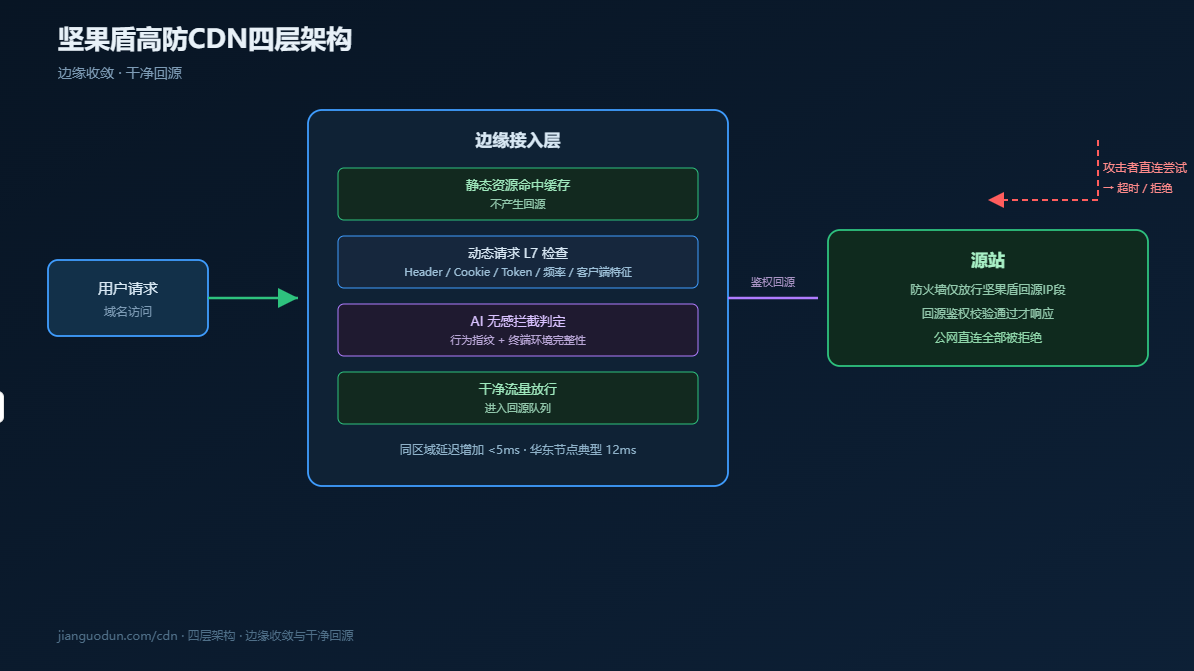
坚果盾高防CDN的产品逻辑可以压缩成八个字:边缘收敛,干净回源。静态资源在边缘直接命中缓存,不产生回源;动态请求在边缘完成协议解析、CC判定和初步过滤;清洗后的干净流量才按端口规则回到源站,源站真实IP不出现在公网任何位置。全系DDoS保底100G起步,旗舰版1T,至尊版2T+,不限流量、不限并发连接总数,仅限制带宽速率。
四层架构:缓存与清洗共享同一套边缘
一套能同时在加速和防护两个目标上站住脚的高防CDN,通常由四个层级协同运转:全局调度层、边缘接入层、分布式清洗中心、回源管控层。
全局调度层负责把请求引到正确的节点。坚果盾的节点覆盖华东(扬州、宁波、台州、宿迁)、华南(厦门、泉州、佛山)、华北(济南、枣庄、北京)、华中(襄阳、十堰)、西南(成都、德阳、眉山)及海外(香港、日本、美国)。BGP三线接入加就近调度,同区域业务延迟增加控制在5ms以内,华东节点典型延迟12ms,华南18ms,华北22ms,华中16ms,西南25ms,海外38ms。
边缘接入层是防护的第一道实质关卡。静态资源在这里直接响应,不产生回源;动态请求先经过协议解析和L7层检查——Header、Cookie、Token、URL、频率、客户端特征——才决定放行还是进入挑战。这一步的意义在于:攻击流量在离用户最近的边缘就被削掉一层,不需要全部涌到中心清洗节点再处理。
分布式清洗中心承担大流量DDoS的集中消纳。Anycast加BGP把攻击流量物理上分散到多个清洗点,原本想打一个点,结果打到了几十个入口。边缘先做粗筛,协议不合规、源IP信誉差、包速率异常的直接丢弃;真有大流量才牵引到骨干清洗中心做逐包检测和指纹匹配。旗舰版1T、至尊版2T+的保底设计意图不是让每个节点独自硬扛2T,而是通过分布式架构避免单点成为瓶颈。
回源管控层是“干净回源”的最后一道闸门。源站防火墙只放行坚果盾回源IP段,回源链路本身启用鉴权,只有携带正确鉴权信息的请求才能回源。攻击者即使拿到源站域名或知道源站IP,也无法绕过CDN直连。
AI无感拦截:判定链前移,而不是等CC打穿了再封
传统CC防护的典型路径是频率阈值加IP封禁:单IP每分钟超过N次就限速或拉黑。这套逻辑在低频CC和秒拨IP面前失效——攻击者把每个IP的请求量压到正常用户区间,地址池轮换速度超过封禁生效速度,阈值调低误伤峰值期的真实用户,调高则攻击直接穿过。
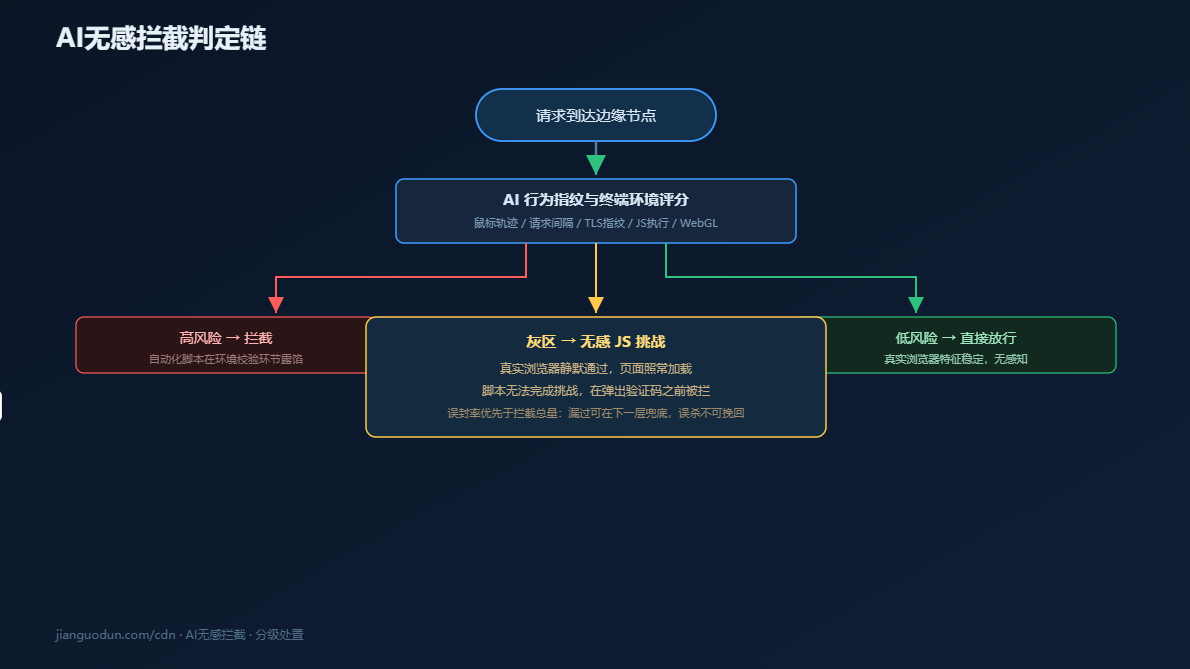
坚果盾的AI无感拦截把判定依据从“这个IP发了多少次请求”切换到“发出请求的终端是不是真的浏览器”。分析维度包括鼠标轨迹、请求间隔、会话指纹、TLS指纹、JavaScript执行能力、WebGL渲染特征等数十项特征,在毫秒级内输出风险评分。真实浏览器在这些被动特征上表现稳定,headless浏览器和自动化脚本会在某个环节露馅。
处置是分级的。低风险直接放行,用户全程无感知;中风险触发无感JS挑战,真实浏览器静默通过,脚本在挑战环节被拦截;高风险才进入限速或阻断。整个过程不弹验证码、不阻塞主请求,正常用户的页面加载和接口调用不受影响。对于误封率要求极高的业务,至尊版升级为云清洗模式,依托骨干网清洗CC,进一步压低误杀。
源站隐藏:白名单是最后一道闸门,但不是唯一入口
高防CDN的防护效果,有一半取决于接入后源站有没有真正“消失”。如果源站仍然可以被公网直连,攻击者通过历史DNS、子域名、证书日志或端口扫描找到源站IP,直接绕过CDN打源站,边缘缓存和清洗做得再深也会被旁路。
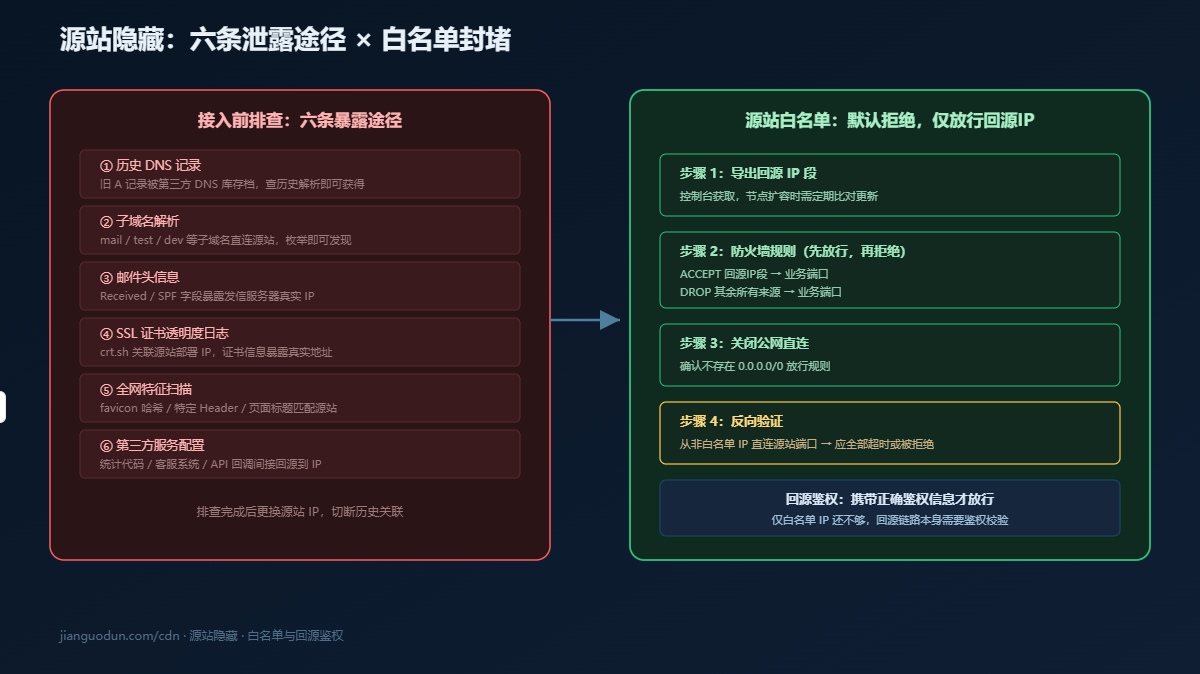
源站IP的常见泄露途径有六条:历史DNS记录(接入CDN前的A记录被第三方DNS库存档)、子域名解析(mail、test、dev等子域名直接指向源站)、邮件头信息(Received字段暴露发信服务器IP)、SSL证书透明度日志(crt.sh关联源站部署IP)、全网扫描(通过favicon哈希、特定Header匹配源站特征)、第三方服务配置(统计代码、客服系统、API回调间接回源到IP)。
封堵顺序应该反过来:先排查泄露口,再配白名单。历史上DNS有旧记录的,接入CDN后更换源站IP,让旧IP失效;所有子域名要么全部接入CDN,要么限制来源访问;邮件服务与网站分离,用独立发信服务器或第三方邮件中继;源站证书换成CDN侧签发,不让证书信息关联源站IP;最后在源站防火墙配置“默认拒绝,仅放行坚果盾回源IP段”,按目的端口做精确匹配,不做全端口放行。
白名单配置完成后,从非白名单IP尝试直连源站业务端口,应当全部超时或被拒绝。更换源站IP切断的是历史关联,白名单阻断的是直连路径,两者缺一不可。新上线的子域名、新配置的第三方回调、运维临时打开的调试端口都可能重新撕开暴露面,源站隐藏需要纳入定期复查。
套餐选型:协议随档位升级,带宽按正常峰值留冗余
坚果盾高防CDN全系7档,共同规则是不限流量、不限并发连接总数,仅限制带宽速率。差异主要体现在三个维度:带宽、域名数、协议支持范围,以及随档位抬升的DDoS保底和CC清洗模式。
基础版100元/月:10Mbps带宽,5个域名,WS协议,100G保底。适合企业官网、简单展示站点和轻量API入口。标准版300元/月:20Mbps,10个域名,200G保底。覆盖小型电商和常规Web业务。商务版700元/月:30Mbps,15个域名,300G保底,协议增加H3。这是热销档,对移动端和低延迟场景更友好,页游和H5游戏可以从这里起步。
企业版1500元/月:50Mbps,20个域名,500G保底,协议增加WAF。交易类业务和需要应用层规则拦截的场景适合这一档。增强版2700元/月:100Mbps,30个域名,800G保底,协议增加L2。对网络层清洗有额外要求的业务在这里补齐。旗舰版4500元/月:200Mbps,40个域名,1T保底,全协议。至尊版6800元/月:300Mbps,50个域名,2T+保底,CC防护升级为云清洗,适合对误封率要求极高的金融和大型平台业务。
选型的第一个变量不是预算,而是业务需要哪些协议。游戏业务的WebSocket长连接需要WS,移动端低延迟需要H3,交易类业务需要WAF,网络层有特殊清洗要求才需要L2。买高了两档用不上的协议,预算花在空转上;买低了缺少关键协议,业务跑不起来。第二个变量是带宽按正常峰值留30%—50%冗余,攻击流量由DDoS保底消纳,不占业务带宽。第三个变量是域名数按实际接入规划,子域名多的业务不要等到超了再升配。
需要按业务协议和带宽峰值匹配具体档位,可通过联系页面获取支持,支持7天免费测试,先验证防护效果和延迟数据再决定套餐。
常见问题
高防CDN和普通CDN的核心区别是什么?
普通CDN的首要目标是缓存命中率和访问延迟,安全能力通常是附加项。高防CDN从架构设计阶段就把流量清洗、CC判定和源站收敛嵌入边缘节点、调度层和回源链路,缓存与清洗共享同一套边缘存在,而不是在CDN外面再挂一层清洗设备。普通CDN让访问更快,高防CDN让访问在攻击下仍然可用。
AI无感拦截会不会影响正常用户的访问速度?
判定在边缘节点完成,轻量级挑战以异步或内联方式注入,不阻塞页面主资源加载。对于绝大多数正常会话,系统在行为特征匹配后直接放行,不产生额外往返。坚果盾公布的动态回源延迟增加控制在5ms以内,覆盖的是包含清洗逻辑的完整链路,而不是理想条件下的裸转发延迟。
源站IP换了,还需要配白名单吗?
需要。换IP切断的是历史DNS记录和已知扫描目标的关联,但如果新IP仍然对公网开放业务端口,攻击者通过端口扫描仍然可以发现并直连。白名单是“默认拒绝”的访问控制,换IP是“切断已知泄露源”,两者解决不同层面的暴露,不能互相替代。
已经有其他防护设备了,还需要高防CDN吗?
取决于业务形态。如果业务同时包含Web页面、API和静态资源,高防CDN在边缘缓存和动态请求收敛上的收益是其他纯清洗设备无法替代的:它减少的不只是攻击流量,还有源站本来就要承受的正常回源并发。CDN让源站只处理非它不可的请求,这是防护和加速结合的核心价值。